
GitHub Actions日志新增密钥扫描
GitHub Actions日志新增密钥扫描:基于2026-11-09官方更新,梳理功能变化、账号权限、接入步骤、适用场景与限制,帮助中文开发者评估是否值得启用,并说明哪些价格和性能仍需实际验证。
目录 · 16 节
GitHub Actions日志新增密钥扫描
GitHub Actions日志新增密钥扫描是近期值得关注的开发者工具更新。GitHub Secret Scanning公测支持扫描Actions工作流日志,运行结束后检测供应商密钥模式并形成告警。仅指定企业安全套餐可用,默认关闭,历史日志不回填。本文基于官方公告梳理可用范围、使用方式及限制,不把推测写成实测。
事件背景与适用范围
GitHub Secret Scanning公测支持扫描Actions工作流日志,运行结束后检测供应商密钥模式并形成告警。仅指定企业安全套餐可用,默认关闭,历史日志不回填。 面向CI/CD和API Key安全,说明告警无通知、已掩码密钥不检测等限制。
实际使用与权限核查
建议先检查账号订阅、组织管理员策略和所在地区,再进入官方产品界面寻找对应功能。不要将功能公告理解为所有账号立即可用;如果界面尚未出现,应优先检查灰度发布与管理策略。
与既有工作流的区别
这次更新改变的是产品内可访问能力或管理流程,不代表底层API规格、模型价格或独立服务订阅自动发生变化。对于已有团队,建议保留原有流程作为对照,记录启用前后的配置、错误率、响应质量和人工介入次数。
开发者落地检查清单
先在非生产环境完成最小验证,记录版本、账号计划、授权范围和操作日志;然后安排受控灰度,比较功能效果和实际费用。涉及企业管理或密钥扫描的功能,应遵守最小权限原则并避免在截图中暴露凭据。
费用与风险
官方公告未在该页面提供可直接推导的统一使用成本,不能凭空给出单次调用费用。价格、套餐限制、地区和灰度范围应以官方最新页面为准。未经实际账号验证,本文不宣称已经完成实测。
如何判断是否值得升级
个人开发者应优先看能否缩短重复操作;团队负责人更关注权限治理、审计可见性与费用控制。若需要额外管理员权限或新套餐,应先做小范围试用,再决定是否全面推广。
功能边界:能扫描什么,不能扫描什么
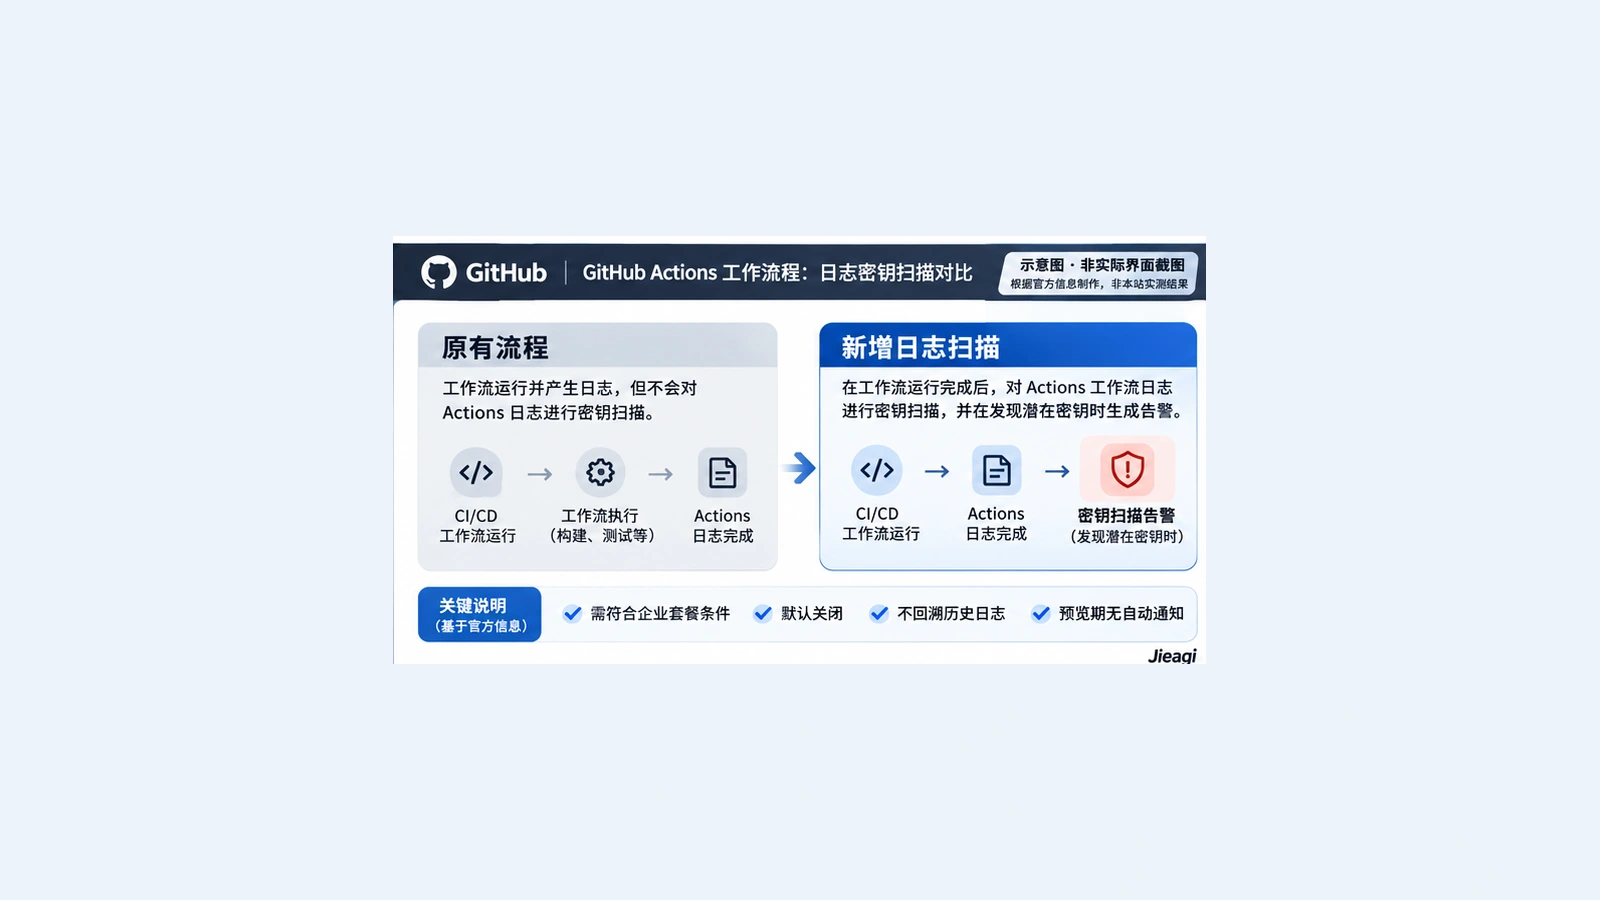
官方说明:该预览在工作流运行完成后扫描日志中的提供方模式,并将发现的问题放进仓库 Secret scanning 告警列表,告警可回链到对应 Actions 日志。即使日志后来被删除,告警仍可保留。它并不是在每一行日志写出前阻止泄露的实时防火墙,也不意味着密钥泄露后无需轮换。
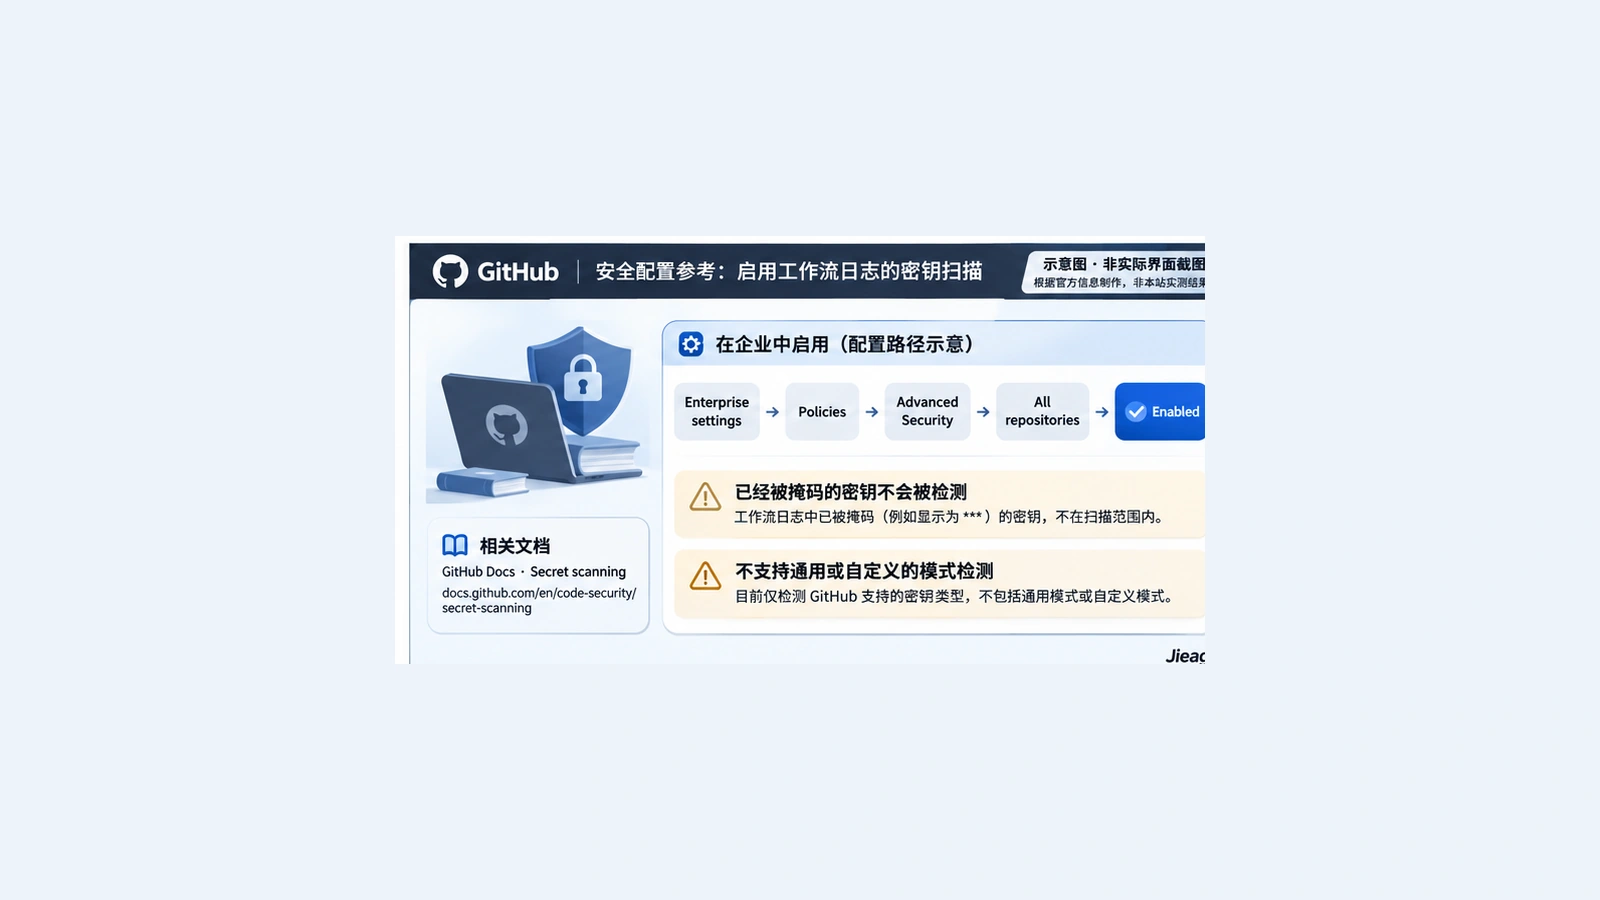
限制尤其重要:功能开启之前的历史工作流不会补扫;通用模式、自定义模式、AI 检测的秘密以及已经被 Actions 掩码的秘密不在本次检测范围;预览期间日志告警不会自动产生通知。因此管理员需要主动查看告警列表,不能把“没有收到邮件”当成“没有泄露”。
企业如何开启与验收
根据 GitHub 官方步骤,适用对象是使用 GitHub Enterprise Cloud 并具有 GitHub Secret Protection 或 GitHub Advanced Security 的企业,包含符合条件的 GHE.com 数据驻留环境。企业所有者进入企业设置的 Policies → Advanced Security,在相关 Actions 工作流日志 Secret scanning 策略中将 All repositories 设为 Enabled。该策略默认关闭,且仅覆盖已按对应许可证启用 Secret scanning 的仓库。
验收时不要将真实密钥故意写入日志。可以使用 GitHub 官方允许的测试方式、隔离环境与非生产测试凭据,观察运行完成后是否产生告警、告警链接是否指向正确的工作流,以及安全团队是否有明确的处理责任人。对于已经暴露的真实密钥,仍应立即撤销或轮换,并审查相关调用日志。
适合 API 平台的防泄露清单
- 工作流通过 GitHub Secrets 或受控身份机制读取凭据,避免硬编码。
- 不在脚本中使用会打印完整请求头、环境变量或令牌的调试选项。
- 对第三方 Actions 固定可信版本,审查其日志行为。
- 为生产密钥设置最小权限、轮换周期和异常用量告警。
- 将扫描告警纳入人工巡检,预览期不能依赖自动通知。
[内链:GitHub Actions API Key 防泄露配置教程]
这些控制是通用安全建议,不能替代组织的威胁建模。对于 AI API 中转服务,最危险的情况往往是密钥在 CI 日志中短暂出现、随后被复制或索引;即使原始日志删除,也应按已经泄露处理。
常见问题
GitHub Actions日志新增密钥扫描现在可以使用吗?
官方已发布相关更新,但具体可用性取决于套餐、权限与渐进式部署。
是否需要额外付费?
本文不推断公告未披露的收费项目,按官方最新定价和账号账单核对。
企业如何安全启用?
使用最小权限、先灰度验证、记录变更和审计日志。
是否适合所有开发者?
取决于具体工作流和现有工具,建议先验证后推广。
参考来源
- [官方公告](https://github.blog/changelog/2026-11-09-secret-scanning-detects-secrets-in-github-actions-workflow-logs/)(2026-11-09)
- [相关官方文档](https://docs.github.com/en/code-security/secret-scanning)(持续更新,非本次发布日期)
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/373.html
关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论