
GitHub Copilot 新增插件来源管控:企业配置解读
GitHub Copilot 新增插件来源管控:企业配置解读。基于 GitHub 2026 年 11 月 16 日官方公告,介绍适用范围、关键变化、操作或迁移步骤、组织权限与风险提示,帮助中文开发者评估影响并制定可验证的实施计划。
目录 · 12 节
GitHub Copilot 新增插件来源管控:企业配置解读
GitHub Copilot 新增插件来源管控:企业配置解读。2026 年 11 月 16 日,GitHub 在官方更新日志中公布相关变化。GitHub Enterprise Cloud 企业管理员现在可通过 strictPluginOnlyCustomization 要求选定的 Copilot 定制来自插件或托管设置,覆盖技能、自定义 Agent、Hooks、MCP 服务和可执行扩展五类。 本文梳理实际影响、实施路径、限制与常见问题,供中文开发者和企业管理员参考。
更新背景与官方确认
GitHub Enterprise Cloud 企业管理员现在可通过 strictPluginOnlyCustomization 要求选定的 Copilot 定制来自插件或托管设置,覆盖技能、自定义 Agent、Hooks、MCP 服务和可执行扩展五类。 该设置限制独立用户或项目配置,不等于自动限制插件市场。 这项变化对开发者的实际影响取决于现有工作流、组织策略和客户端版本,不能把公告描述为所有账户立即获得相同体验。
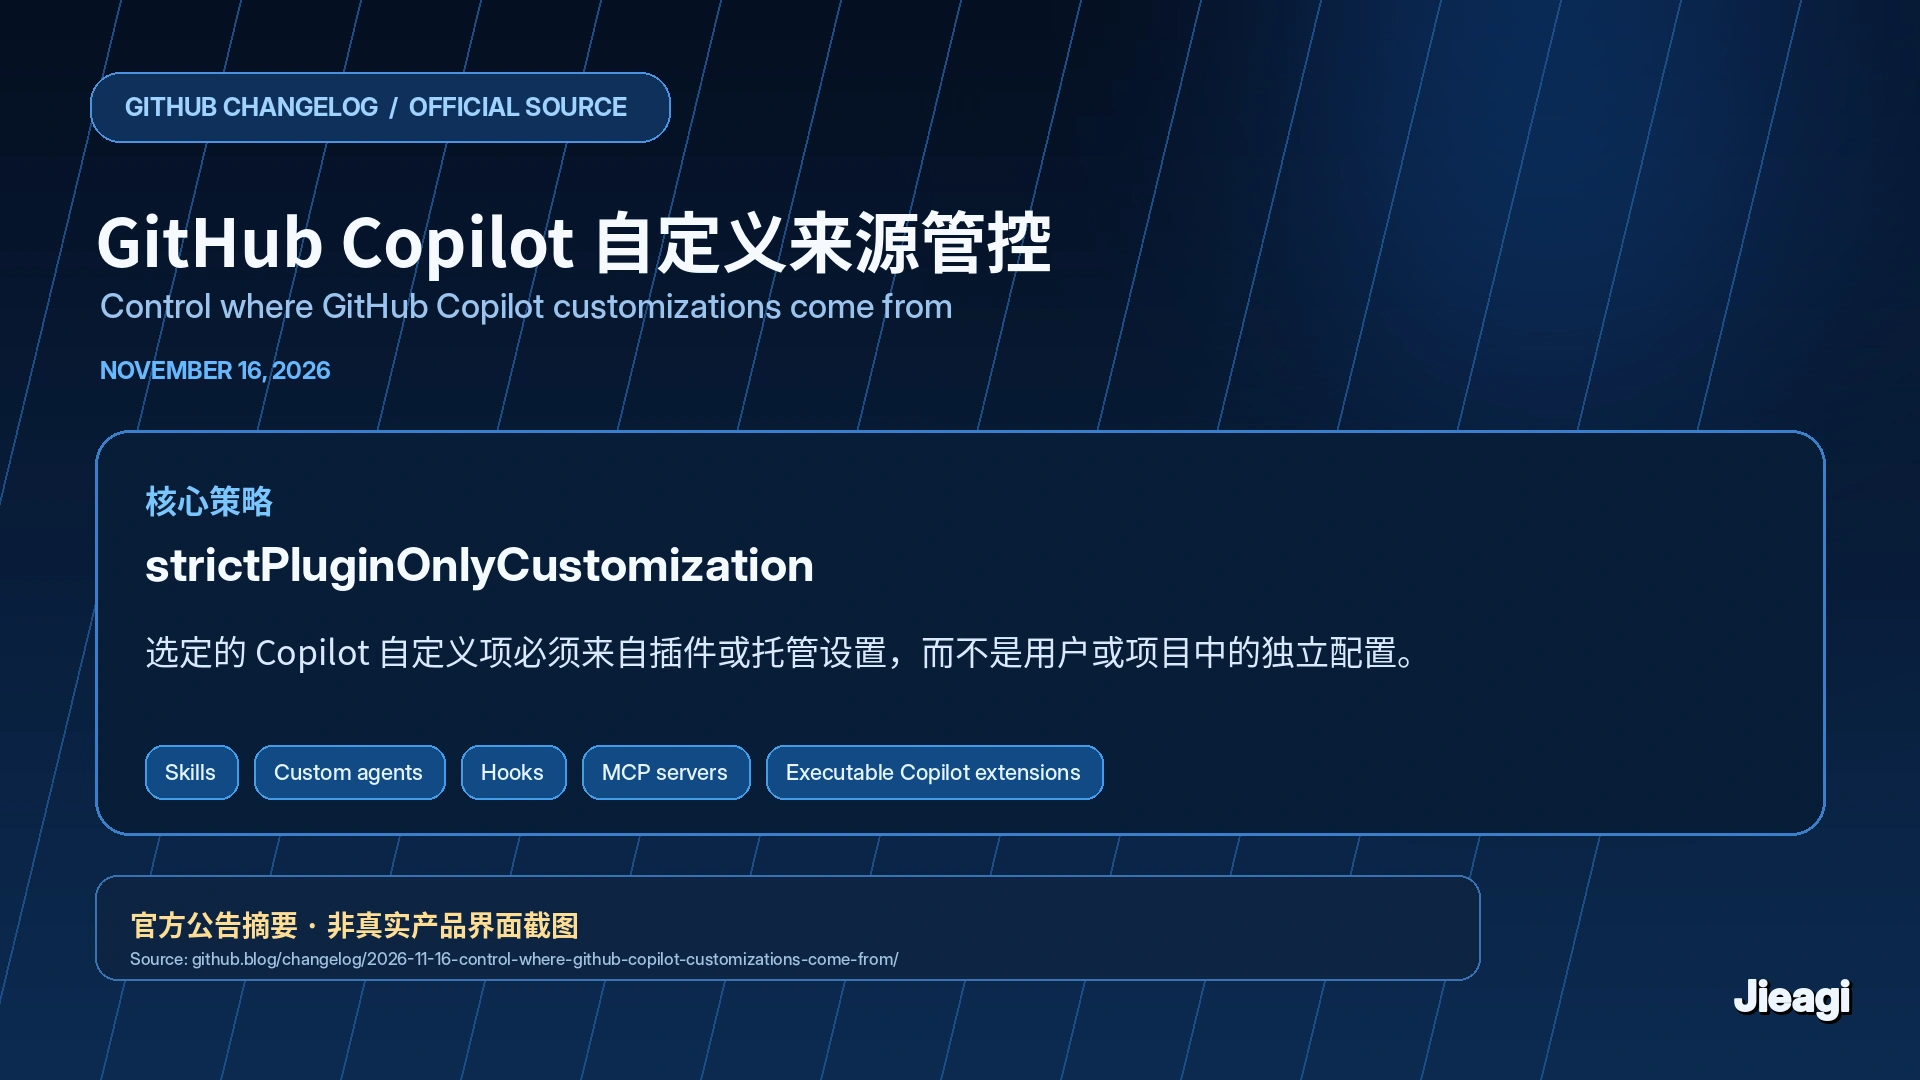
适用范围与实施条件
区分插件来源限制与市场来源限制,避免误以为启用一个开关就能阻断所有未知插件。 适用于企业分配的 Copilot Business 或 Enterprise 席位;具体权限以官方为准。 实施前建议确认账号身份、仓库权限、组织管理员设置、相关客户端版本,并记录原配置。对企业环境,先由管理员在测试组织评估变更,再决定是否推广。
操作步骤与迁移检查
先按类别评估是否需要统一管理,再结合 strictKnownMarketplaces 配置可信来源;对现有项目的 MCP 服务、技能与 Agent 逐项核查。 建议先建立一份检查清单:记录当前配置、选择一个可回滚的测试仓库、执行前后对照、核查权限与日志、最后更新团队文档。涉及安全告警时,人工复核结果,避免误报导致不必要的代码变更。
对开发者和企业的影响
该设置限制独立用户或项目配置,不等于自动限制插件市场。 对个人开发者,最重要的是避免日常 Agent 工作流因默认值变化而中断;对企业,重点是模型策略、权限审批、可审计性和成本归属。应把上线公告与实际可用性分开记录。
限制、风险与建议
适用于企业分配的 Copilot Business 或 Enterprise 席位;具体权限以官方为准。 官方没有提供适用于所有组织的性能和费用实测结论,因此不应宣传普遍提速、必然省钱或零风险。涉及旧模型或运行时的迁移,建议使用真实代码任务和回归测试评估,再分批切换。
[内链:GitHub Copilot 模型选择指南]
[内链:AI 编程工具企业权限管理]
常见问题
这项更新什么时候发布?
GitHub 官方页面标注为 2026 年 11 月 16 日;未提供可核实的北京时间小时。
所有用户都能使用吗?
不能一概而论。请检查订阅计划、客户端版本、功能预览状态和企业管理员策略。
是否需要修改现有配置?
取决于当前使用方式。建议先盘点现有设置,再在测试环境验证,不要直接改动生产工作流。
会额外收费吗?
该公告不能单独证明所有账户的具体收费。以 GitHub 最新计费页面和账户账单为准。
参考来源
- [GitHub 官方更新公告](https://github.blog/changelog/2026-11-16-control-where-github-copilot-customizations-come-from/)(2026-11-16)
- [GitHub Copilot 官方文档](https://docs.github.com/en/copilot)(持续更新,查阅日期 2026-11-17)
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/473.html

关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论