
Copilot按需密钥扫描:启用方法与费用
Copilot按需密钥扫描:启用方法与费用。本文根据GitHub 2026年11月17日官方公告,说明更新范围、适用账号、操作或迁移方法、成本和权限风险,并提供面向中文开发者的验证清单。
目录 · 13 节
Copilot按需密钥扫描:启用方法与费用
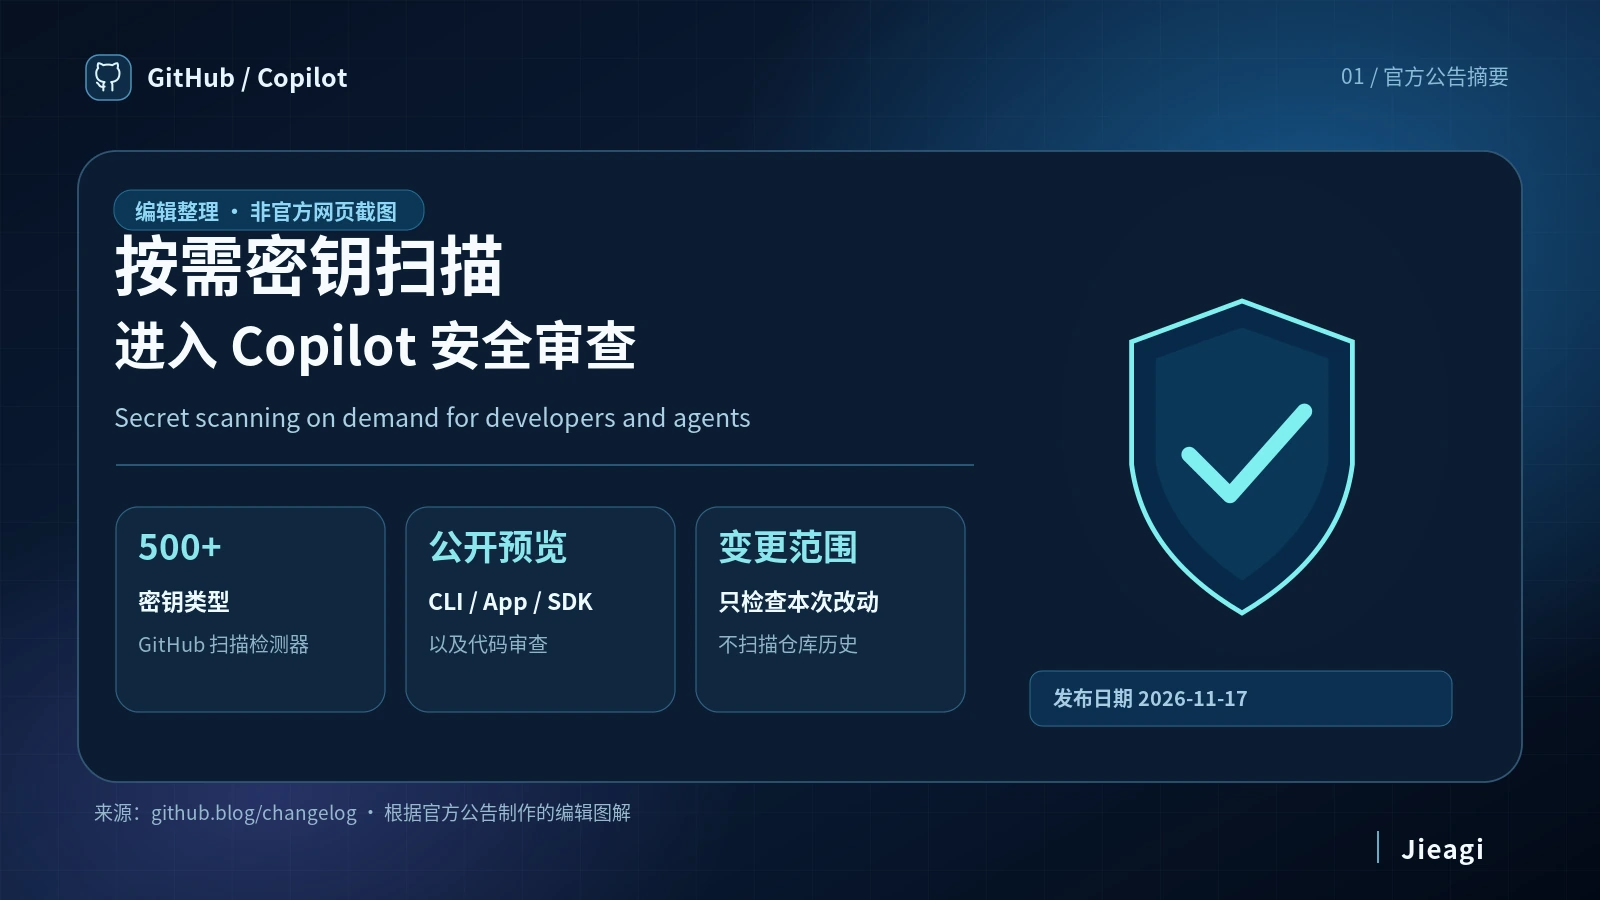
Copilot按需密钥扫描:启用方法与费用是2026年11月17日GitHub公布的开发者更新。GitHub把secret scanning检测器加入Copilot安全审查专家,公开预览支持CLI、Copilot app、SDK与代码审查。 对中文开发者而言,重点不只是功能名称,还包括账号资格、费用、权限边界与如何在现有工作流中验证。
更新内容与适用范围
GitHub把secret scanning检测器加入Copilot安全审查专家,公开预览支持CLI、Copilot app、SDK与代码审查。 检测超过500种密钥类型,并结合模型识别不规则凭据;仅检查本次代码变更,不扫描仓库历史。
如何判断是否值得启用
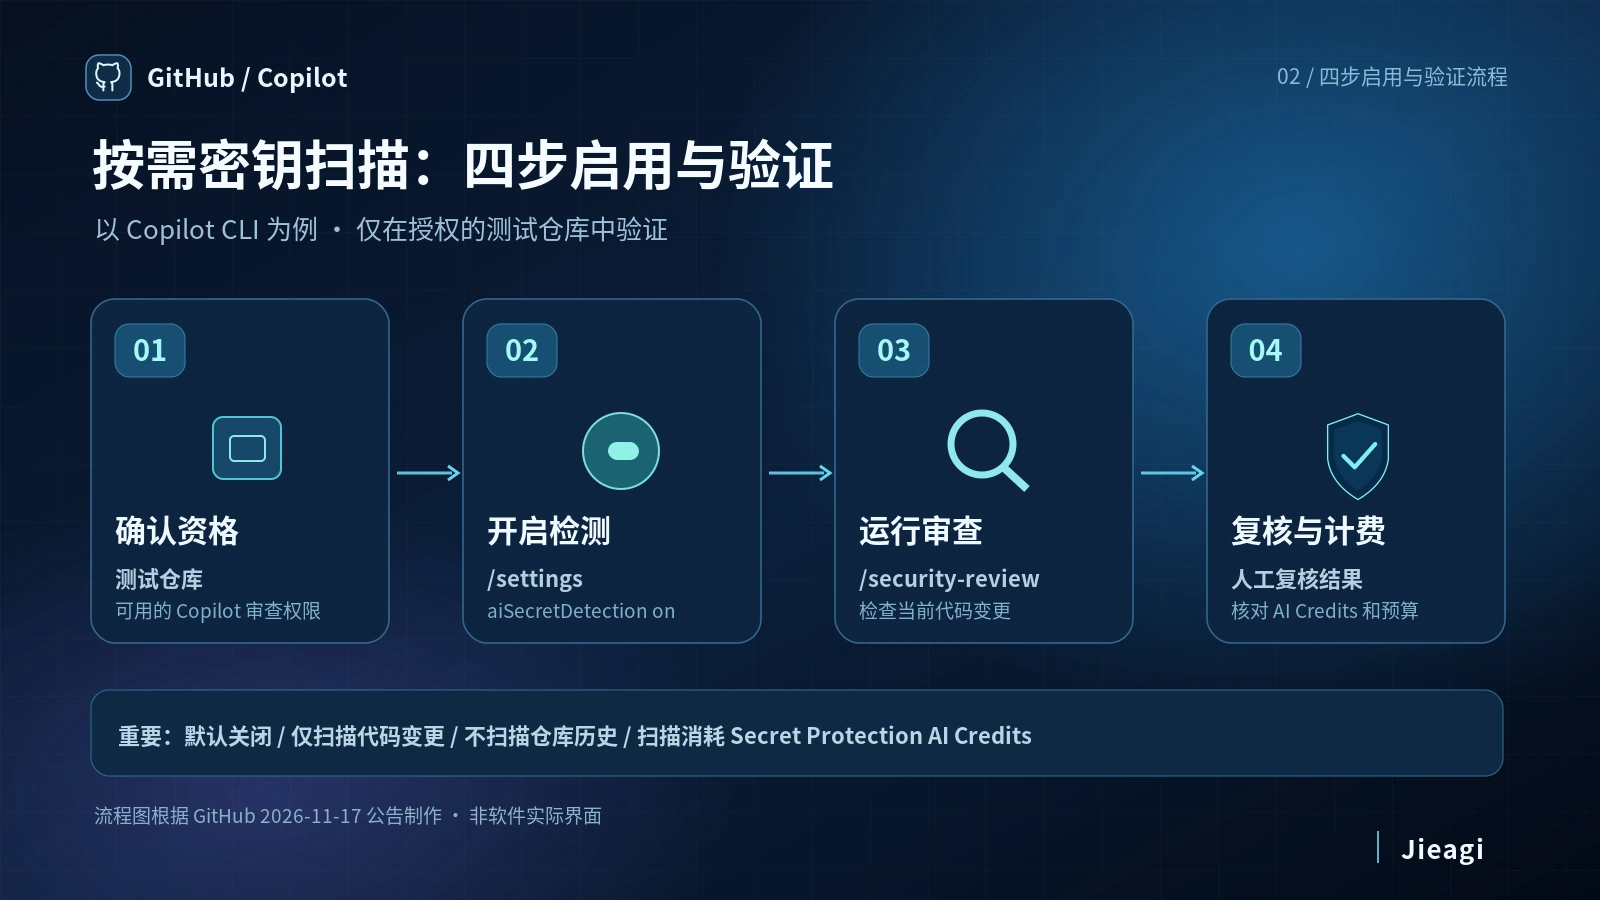
默认关闭;CLI执行/settings aiSecretDetection on,再运行/security-review;扫描消耗Secret Protection AI Credit SKU。 先在测试仓库或隔离环境中评估,记录账号套餐、客户端版本、模型选择与费用。不要直接在生产仓库中启用未经审批的自动化。
[内链:GitHub Copilot配置指南]
按需密钥扫描启用步骤
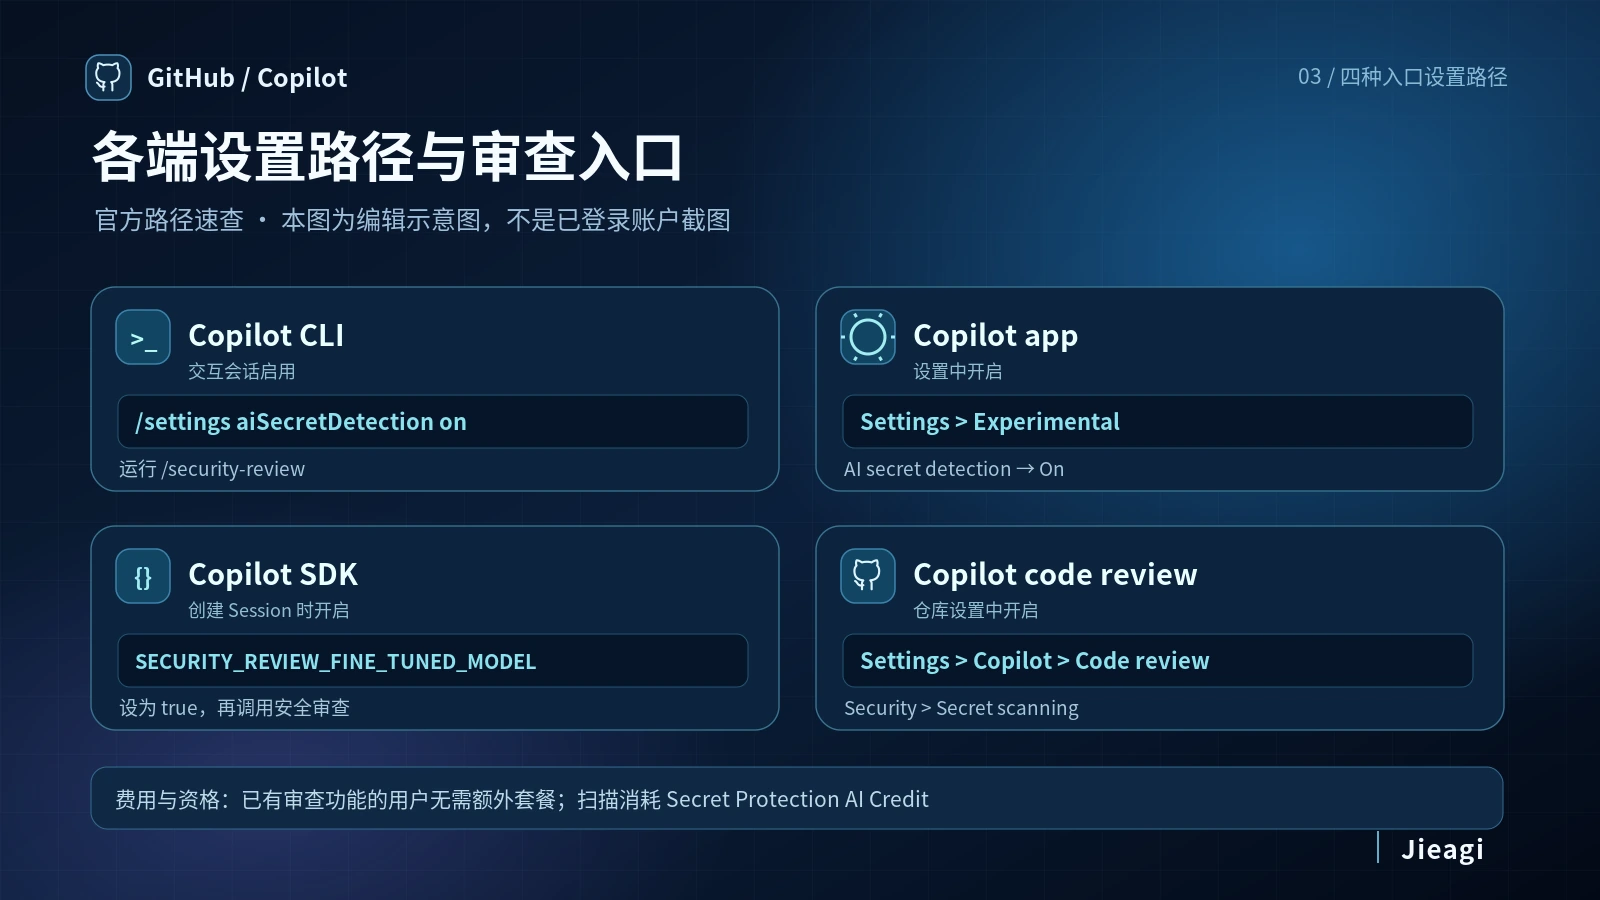
在Copilot CLI交互会话执行 /settings aiSecretDetection on,随后执行 /security-review;Copilot app在Settings > Experimental开启AI secret detection。SDK可设置SECURITY_REVIEW_FINE_TUNED_MODEL=true,PR审查在仓库Settings > Copilot > Code review启用Secret scanning。请仅使用虚构凭据测试,不要提交真实密钥。
安全、费用与权限风险
公开预览功能可能调整界面和行为。自动化工具可能接触源码、浏览器会话、凭据或其他敏感内容;应使用隔离账号、最小权限和可撤销授权。涉及用量计费时必须配置预算告警,并以官方最新价格为准。
[内链:GitHub Copilot配置指南]
适用场景与迁移建议
个人开发者可以从小型项目验证易用性;团队应先完成安全审查和组织策略核对;API平台运营者应特别留意额度、身份认证和审计日志。只有通过实际验证,才适合把新功能纳入标准流程。
总结
此次更新的实际价值取决于权限、稳定性、成本与任务类型。官方发布信息足以判断功能方向,但不能替代独立实测;建议以可复现的任务集做渐进式评估。
常见问题
这项功能已经全面开放了吗?
不同功能可能为正式可用、公开预览或候补邀请,须按原始公告和账户实际状态判断。
是否需要额外付费?
不能一概而论。模型和安全扫描等功能可能按用量或AI credits计费;以官方最新公布为准。
国内开发者怎么验证?
先确认账号和客户端可用性,在测试环境按官方文档配置,并保存实际结果与账单。
可以直接用于生产项目吗?
建议先通过权限审查、可复现测试和费用评估,避免直接赋予高风险权限。
参考来源
[GitHub Changelog:Copilot按需密钥扫描:启用方法与费用](https://github.blog/changelog/2026-11-17-secret-scanning-on-demand-for-developers-and-agents/)(2026-11-17)
[GitHub Copilot官方文档](https://docs.github.com/en/copilot)(持续更新)
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/585.html

关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论