
企业AI合规API与LangSmith治理深度解读:ChatGPT与Claude对比
深度解读2026年11月企业级AI合规API(Compliance API)与智能体治理架构:横向对比ChatGPT Enterprise、Claude Enterprise、M365 Copilot与Gemini Vault的审计日志盲区,并剖析LangChain围绕统一智能体记录重构LangSmith的技术价值。
目录 · 20 节
- 企业级 AI 合规 API 与智能体治理深度解读:ChatGPT、Claude 审计盲区与 LangSmith 统一智能体记录剖析
- 一、发布了什么:四大厂商 Compliance API 能力边界与 LangSmith 重构核心
- 1. 什么是 AI 合规 API(Compliance API)?
- 2. LangSmith 围绕「统一智能体记录(Unified Agent Record)」做了什么重构?
- 二、硬核横评:ChatGPT、Claude、M365 Copilot 与 Gemini 合规 API 到底能看到什么、漏掉了什么?
- 三、技术与安全层面的深度解读:企业 AI 治理的三大“认知陷阱”
- 陷阱 1:67% 的员工在公司电脑上使用个人 AI 账号,Compliance API 对此 100% 失明
- 陷阱 2:“云端沙箱(Cloud VM Sandbox)”正在成为终端 EDR 与云端审计的共同黑盒
- 陷阱 3:事后删除(After-the-fact Deletion)挡不住敏感数据已经进入模型上下文
- 四、对企业架构师与安全团队的实战落地指南
- 第一层:在企业网关 / SASE 代理层强制注入「租户白名单 Header」,物理封杀个人账号
- 第二层:启用 Claude Enterprise Inference Hooks 实现“发送后、推理前”的实时阻断
- 第三层:为 OpenAI 30 天合规流建立自动化冷备归档,并统一 API Key 网关审计
- 五、局限与待观察的问题
- 六、总结
- 常见问题
- 1. 我们公司购买了 ChatGPT Business(或 Claude Team),可以通过 Compliance API 导出员工的对话记录做安全审计吗?
- 2. 开启 Claude Compliance API 后,我们程序员用 API Key 或 AWS Bedrock 跑 Claude Code 的代码会话能被记录下来吗?
- 3. LangSmith 新推出的「统一智能体记录(Unified Agent Record)」要求我们的 Agent 必须用 LangChain 或 LangGraph 编写吗?
- 参考来源
企业级 AI 合规 API 与智能体治理深度解读:ChatGPT、Claude 审计盲区与 LangSmith 统一智能体记录剖析
当一家企业每年花费数十万美元采购 ChatGPT Enterprise 或 Claude Enterprise,并开启官方提供的 合规 API(Compliance API) 将日志接入公司 SIEM 与 DLP(数据防泄漏)系统时,CISO(首席信息安全官)往往以为公司已经掌握了员工和 AI 智能体的每一次交互。然而,2026 年 11 月 16 日发布的两份重磅行业报告,彻底戳破了这种“虚假的安全感”。
一方面,终端 DLP 安全厂商 Jazz Security 发布了针对 OpenAI、Anthropic、Microsoft 365 Copilot 与 Google Workspace Gemini 四大企业级合规接口的深度实测横评(Jazz Security 2026-11-16 报告),首次系统揭示了各大厂商 Compliance API 在个人账号分流(67% 员工在公司电脑登录个人 AI 账号)、云端托管 VM 沙箱内部操作(如 ChatGPT Work 的 Shell 与浏览器行为)以及 API Key 工作负载上的巨大监管盲区。
另一方面,刚刚完成 3 亿美元 C 轮融资(估值 30 亿美元)的 LangChain 于同日(11 月 16 日)宣布围绕「统一智能体记录(Unified Agent Record)」全面重构 LangSmith(Unite.AI 深度报道),将过去按“零散项目(Project)”割裂的追踪数据,收口绑定到具备全局唯一不可变 ID、明确责任人(Named Owner)与跨运行时 OpenTelemetry 采集的持久智能体档案上。本文将为你深度拆解这两套企业级 AI 治理体系的技术细节、核心盲区与落地方案。
一、发布了什么:四大厂商 Compliance API 能力边界与 LangSmith 重构核心
1. 什么是 AI 合规 API(Compliance API)?
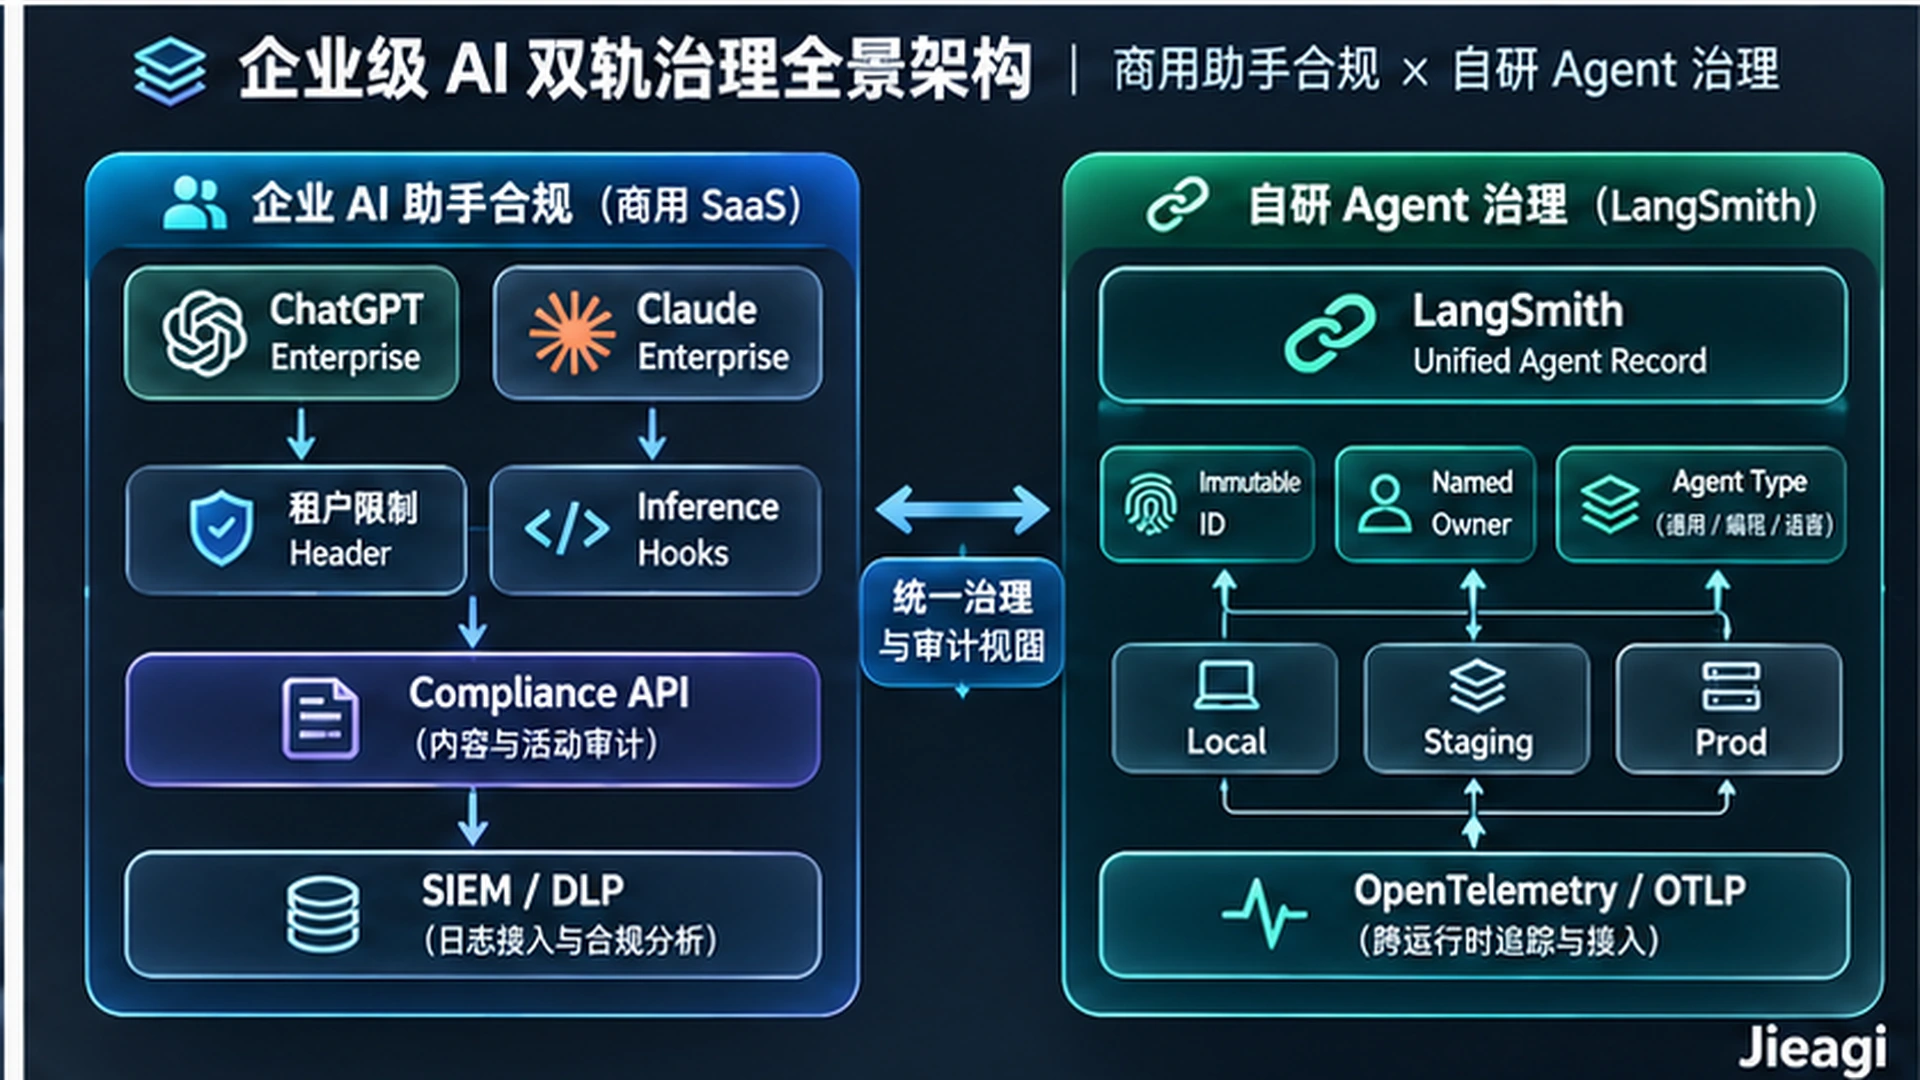
在企业级工作区中,Compliance API 是大模型厂商向企业安全与法务团队开放的编程式审计导出接口。企业管理员生成一把具备合规权限的专用密钥,由内部的 SIEM、电子取证(eDiscovery)或 DLP 系统定期轮询拉取两类核心数据:
- 活动与审计事件(Activity / Audit Events):记录谁在何时登录、修改了哪项组织设置、何时创建或删除了哪个会话与文件。
- 内容记录(Content Records):包含员工实际发送的 Prompt、模型返回的完整回答、上传的附件以及在 Claude Cowork、Claude Code 或 ChatGPT Work 中的智能体会话转录稿(Session Transcripts),并允许持有 Delete 权限的密钥在事后(After the fact)远程删掉员工误粘贴的敏感客户名单。
2. LangSmith 围绕「统一智能体记录(Unified Agent Record)」做了什么重构?
在自研 Agent 侧,过去工程师使用 LangSmith 时,所有的 Trace(调用链追踪)都是按“项目(Project)”归档的——同一个 Agent 在本地开发(Local)、预发(Staging)和生产环境(Production)产生的数据散落在不同水池里,出了账单暴增或幻觉事故根本找不到责任人。
在 11 月 16 日上线的重构版 LangSmith 中(Unite.AI):
- 全局唯一不可变 ID + 实名责任人(Named Owner):每个注册的 AI Agent 都拥有一条持久记录,将本地、开发、预发与生产四个环境的 Trace、评测集(Evaluations)、Agent Server 部署状态及 Engine 自动诊断出的故障全部挂在同一条记录下。
- 按智能体类型(Agent Type)自动配置专属看板:目前内置 通用型(General-purpose) 与 编程型(Coding) 两种类型(语音型 Voice 即将推出,专门监控音频质量与低延迟指标)。例如将某个 Agent 标记为
Coding类型后,看板会自动关联 GitHub 仓库,重点统计已合并的 Pull Request 数量、单次任务 Token 成本与完成工作的类别分布,使不同团队开发的同类 Agent 可以按完全一致的标尺横向比武。 - 跨运行时 OpenTelemetry 兼容:外部非 LangChain 框架编写的 Agent 只要支持 OpenTelemetry Protocol (OTLP),无需更换底层运行时即可直接注册进 LangSmith 接受统一的成本与质量治理。
二、硬核横评:ChatGPT、Claude、M365 Copilot 与 Gemini 合规 API 到底能看到什么、漏掉了什么?
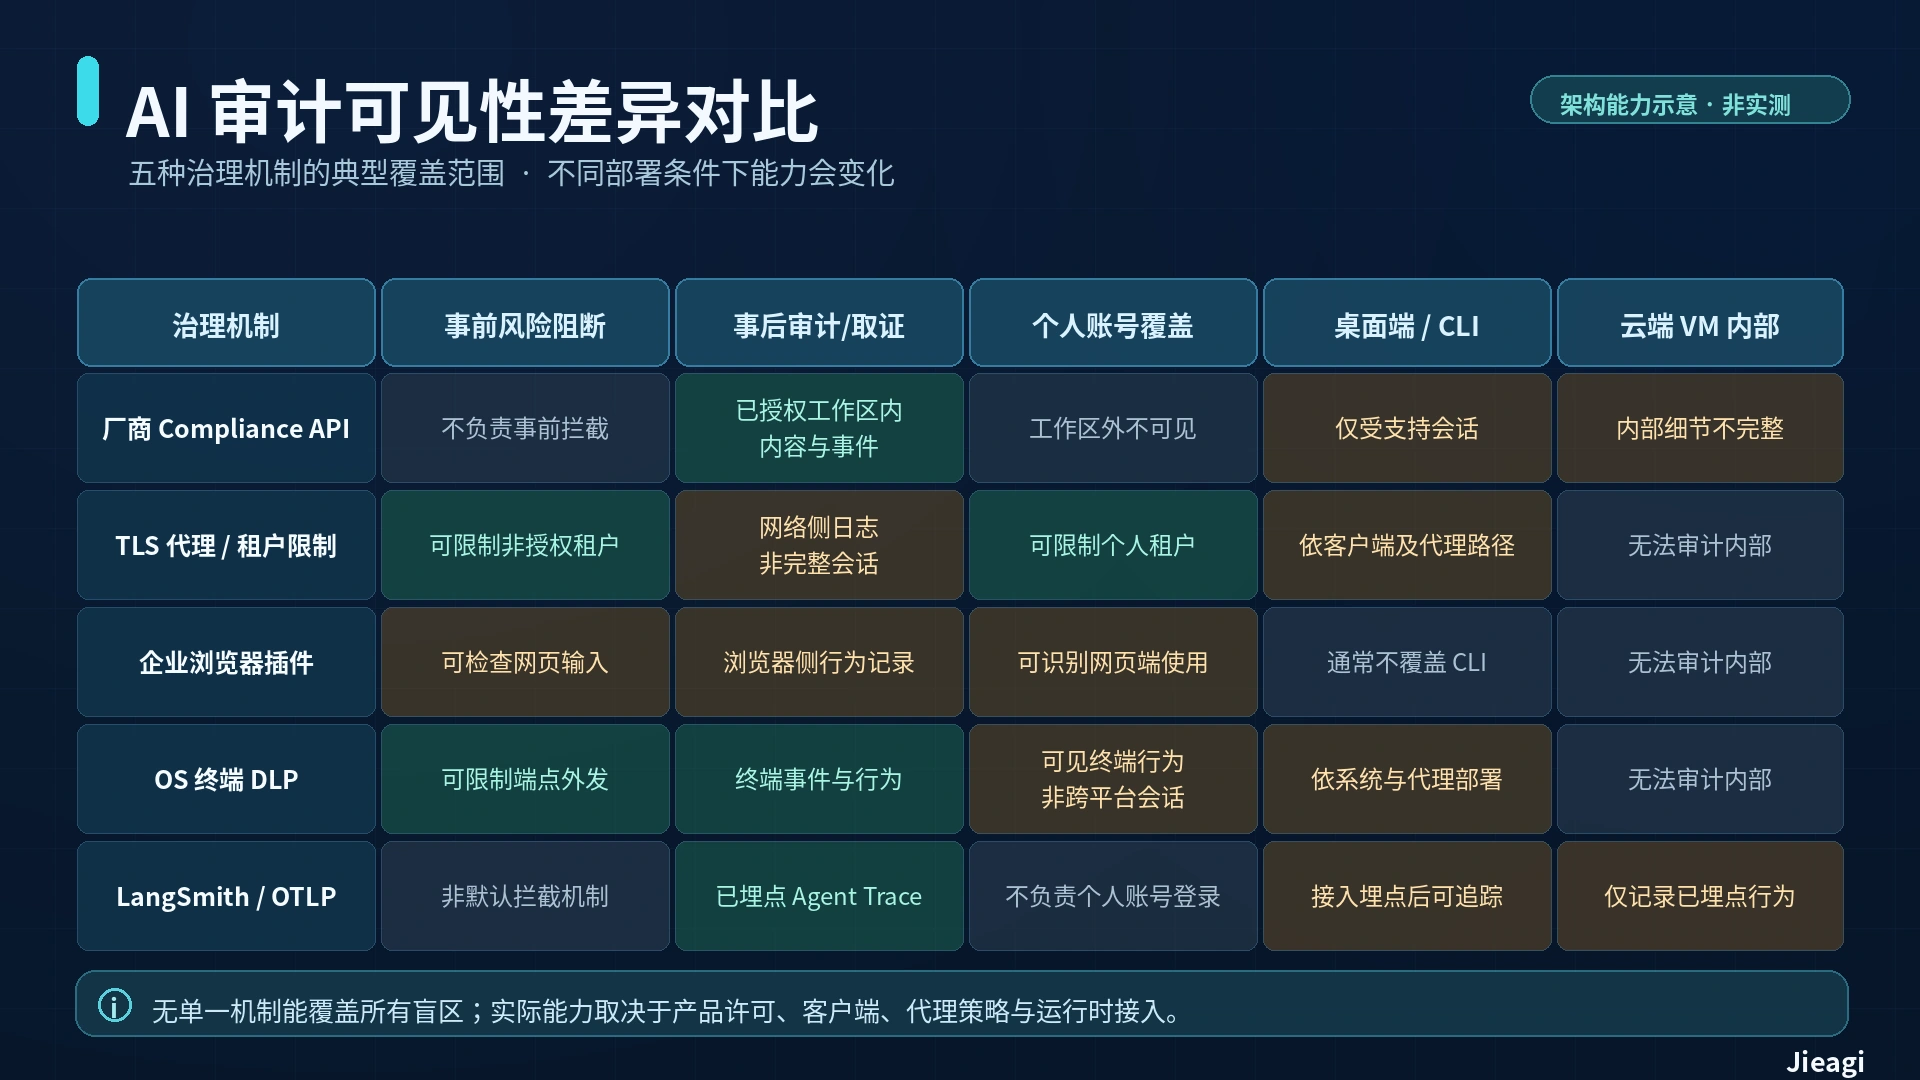
很多企业在采购时被销售话术误导,以为买了 ChatGPT Business 或 Claude Team 就能导出员工聊天审计日志。根据 Jazz Security 于 2026 年 11 月 16 日核实的四大厂商官方文档对比表,无论是 ChatGPT Business 还是 Claude Team / Pro,均完全不支持内容级 Compliance API! 即使升级到了最顶级的 Enterprise 版本,各家接口在保留周期与托管沙箱可见性上也存在惊人的差异(以官方最新公布为准):
| 厂商与最低版本要求 | 合规接口记录的内容范围 | 导出延迟 | 官方服务端保留期 | 致命审计盲区(What It Misses) |
|---|---|---|---|---|
| OpenAI Compliance Logs Platform (仅限 ChatGPT Enterprise / Edu;Business 版不支持) |
对话消息(含锁定会话)、上传文件、工作区 GPTs、Memories、管理员审计、Codex 用量日志、受支持的 ChatGPT Work 提示词与回复 |
分钟级延迟(JSONL 时间窗流) | 仅保留 30 天(API 删除后内部仍留存最多 30 天,且无法删除 OpenAI 自身安全日志) | ① 员工在同浏览器登录的个人 ChatGPT 账号; ② 无法完整记录 ChatGPT Work 托管云端 VM 内部的文件操作、Shell 命令、浏览器交互与工具调用详情(且终端监控也无法穿透托管 VM) |
| Anthropic Claude Compliance API (内容接口仅限 Claude Enterprise;Claude Platform / Console 仅支持活动流;Team/Pro 不支持) |
6 年活动流(登录/管理事件);聊天、文件、Projects;以及以 Enterprise 账号登录的本地与远程会话转录稿(含桌面版 Cowork、Claude Code、M365 插件、Google 插件及云端合并沙箱) | 活动流 1 分钟内可查;内容接口未公布固定延迟 | 活动流与本地会话转录默认 6 年(HIPAA 组织保留 30 天;开启开始记录,无历史回溯) | ① 个人 Claude 账号; ② 通过 API Key、Amazon Bedrock、Vertex AI、Microsoft Foundry 运行的负载及 Claude Code 云端会话; ③ 零数据保留(ZDR)会话(返回 404); ④ 转录稿中的 <thinking> 思考块、图片与二进制内容(仅显示 [image content not shown] 占位符)以及用户已删除内容 |
| Microsoft 365 Copilot (Purview Audit & eDiscovery) |
谁在何时何地使用了 Copilot 及访问了哪些文件;提示词与回复保存在每个用户 Exchange 邮箱的隐藏文件夹中供 eDiscovery 检索 | 未公布具体秒数 | 标准版默认保留 180 天(更长周期需 E5 许可与保留策略) | 租户以外的个人账号;通过 eDiscovery 删除消息后,仍会残留 Copilot Memory(记忆) |
| Google Workspace Gemini (Google Vault 保险箱) |
Gemini App 对话(支持保留、诉讼保全、搜索与导出);Gmail/Docs 侧边栏对话(10-25 新增,仅支持导出) | 未公布 | 管理员配置规则前默认不保留 | 附加在 Gemini App 提示词中的媒体文件与 Gems;侧边栏对话不支持诉讼保全(Hold)与自动保留规则 |
三、技术与安全层面的深度解读:企业 AI 治理的三大“认知陷阱”
陷阱 1:67% 的员工在公司电脑上使用个人 AI 账号,Compliance API 对此 100% 失明
根据 Verizon《2026 年数据泄露调查报告(DBIR)》(引自 Jazz Security),虽然企业员工在办公设备上定期使用 AI 的比例已从一年前的 15% 飙升至 45%,但其中高达 67% 的用户是在公司电脑上登录非企业的个人 AI 账号(Non-corporate accounts),且最常被粘贴外发的数据类型正是公司核心源代码(Source Code)!
由于 Compliance API 的覆盖边界严格跟随“企业付费工作区(Workspace)”,如果一名程序员在 Chrome 第一个标签页登录了公司的 ChatGPT Enterprise,却在第二个标签页(或桌面客户端)切回了自己的个人 Plus 账号粘贴代码,企业的 Compliance API 导出流里连一条记录都不会有。
陷阱 2:“云端沙箱(Cloud VM Sandbox)”正在成为终端 EDR 与云端审计的共同黑盒
昨天(11 月 16 日)Anthropic 刚刚为 Claude Enterprise 默认开启了统一云端沙箱(详见 [内链:Claude与Copilot 11月16日生效变动快讯]),而 OpenAI 的长任务智能体 ChatGPT Work 同样运行在 OpenAI 托管的虚拟机沙箱(VM-backed Sandboxes)中。
但仔细阅读 OpenAI 的官方安全文档会发现一个惊人的真空地带:
- 终端安全代理(Endpoint Agent / EDR)看不见:因为代码执行、文件修改和浏览器操作发生在远端 OpenAI 的云端 VM 里,员工笔记本上的终端监控软件完全看不到里面干了什么。
- Compliance API 也记录不全:OpenAI 的
ChatGPT Work管理员 FAQ 明确承认,合规导出流虽然包含提示词和最终回复,但“无法为每一次托管文件操作、Shell 命令、浏览器交互、工具调用或审批建立完整的审计轨迹”!
陷阱 3:事后删除(After-the-fact Deletion)挡不住敏感数据已经进入模型上下文
Compliance API 本质上是“行车记录仪”,不是“刹车片”。当你的 DLP 系统通过 OpenAI 合规流(分钟级延迟)发现某位员工把包含 10 万条客户身份证号的 CSV 粘贴进了对话框,并调用 API 执行删除时,模型早已完成了推理,员工也早已在屏幕上看到了结果。
更需要注意密钥权限的极端敏感性:Anthropic 官方明确警告,一把拥有读取权限的 Compliance Access Key 可以读取关联组织内所有人的每一条聊天、文件和会话转录稿;而在 Claude Enterprise 中,只有唯一的主所有者(Primary Owner)才能开启该接口。
四、对企业架构师与安全团队的实战落地指南
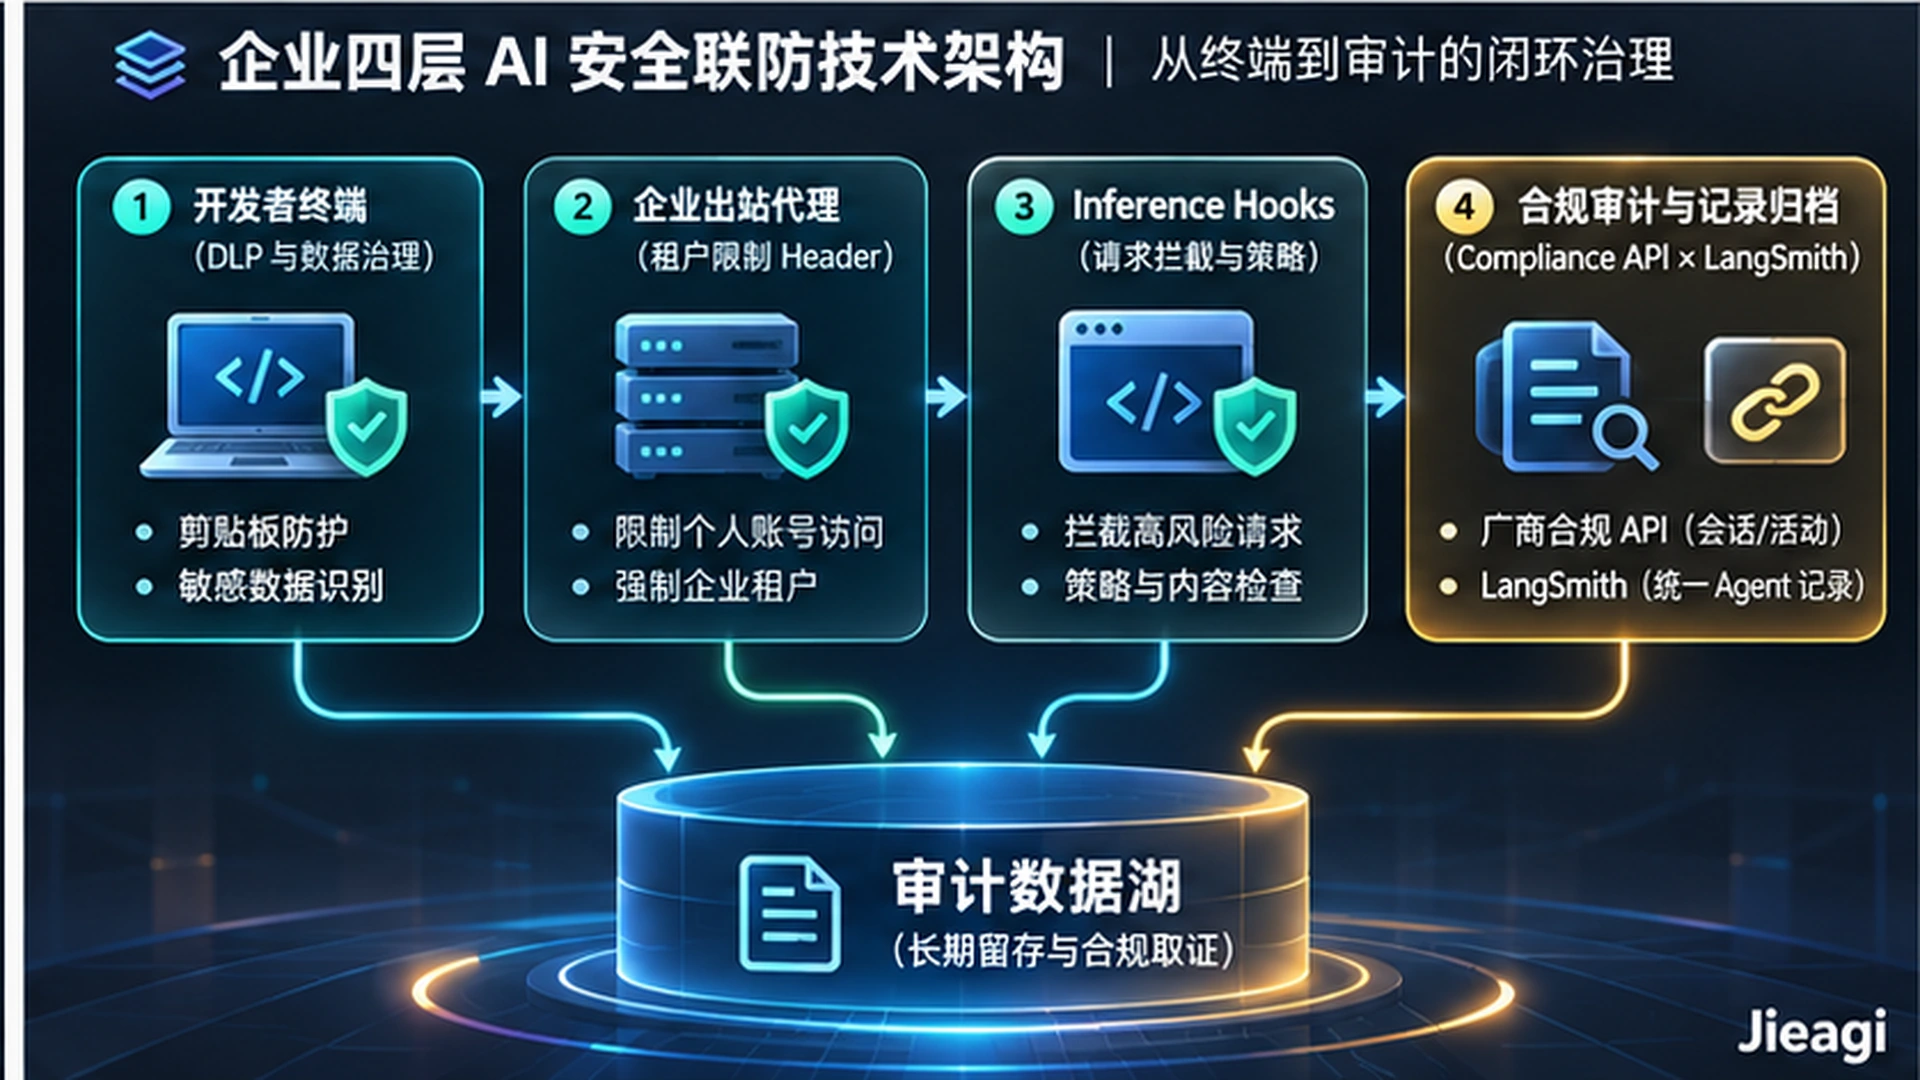
为了填补上述盲区,企业在 2026 年底部署 AI 治理架构时,应当执行以下“四层联防”方案(关于 API 网关合规与 SafetyID 配置可同步参考 [内链:OpenAI 11月20日新政与Anthropic合规解读]):
第一层:在企业网关 / SASE 代理层强制注入「租户白名单 Header」,物理封杀个人账号
不要只靠行政制度禁止员工在公司电脑登录个人 ChatGPT 或 Claude。在开启了 SSL/TLS 解密检查的企业网络代理(Proxy / Zscaler / Cloudflare Zero Trust)上,直接对发往 OpenAI 和 Anthropic 的流量强制注入官方提供的租户限制请求头(Jazz Security):
# OpenResty / Nginx 企业出站代理示例:封锁办公网设备登录个人 ChatGPT 与个人 Claude 账号
# 注意:需配合企业 MDM 下发根证书开启 TLS Inspection,并对 ChatGPT 桌面端配置证书固定豁免
location /openai-outbound/ {
    proxy_pass https://chatgpt.com/;
    # 仅允许登录公司指定的 ChatGPT Enterprise Workspace ID,拦截一切个人工作区
    proxy_set_header ChatGPT-Allowed-Workspace-Id "ws-your-company-enterprise-id";
}

location /anthropic-outbound/ {
    proxy_pass https://claude.ai/;
    # 仅允许登录公司指定的 Claude Enterprise / Console Organization IDs
    proxy_set_header anthropic-allowed-org-ids "org-your-company-claude-id-01,org-your-company-claude-id-02";
}
第二层:启用 Claude Enterprise Inference Hooks 实现“发送后、推理前”的实时阻断
针对 Compliance API 只能“事后删帖”的痛点,Claude Enterprise 用户应立即启用 Anthropic 于 2026 年 11 月 5 日正式全面开放(GA)的 Inference Hooks(推理钩子):
- 当员工按下发送键后、在请求真正到达 Claude 模型进行推理之前,Anthropic 会先将该 Prompt 转发给企业自建或安全厂商托管的 Webhook 审查服务。
- 一旦审查服务返回
deny(拒绝),该请求永远不会触达大模型,真正实现内联事前拦截(注:目前 Inference Hooks 尚不支持检查纯图片内容如截图,需配合终端剪贴板管控)。
第三层:为 OpenAI 30 天合规流建立自动化冷备归档,并统一 API Key 网关审计
- 鉴于 OpenAI Compliance Logs Platform 仅保留 30 天数据,法务有诉讼保全(Legal Hold)需求的企业必须配置定时拉取任务,将 JSONL 日志流实时转存至自有对象存储(如 S3 / OSS 不可变桶)。
- 鉴于 Claude Compliance API 完全不记录通过 API Key、Bedrock 或 Vertex AI 运行的 Claude Code 及业务负载,所有使用 API Key 的研发团队必须将流量统一收敛至企业内部 AI 网关,并在 LangSmith 中注册为具备唯一 ID 与责任人的 Unified Agent Record。
五、局限与待观察的问题
- 云端沙箱内部细粒度行为审计仍待厂商补齐:目前无论是终端 DLP 代理还是厂商自身的 Compliance API,都无法像审计本地 Linux 主机那样完整还原
ChatGPT Work或云端Cowork虚拟机内部的每一次临时文件读写与外部网页点击。 - LangSmith 跨部门组织级总览与 IdP 身份打通仍在路线图中:据 Unite.AI 报道,虽然新版 LangSmith 的跨运行时统一智能体注册表已在云端、BYOC 与自托管环境全面上线,但目前集中式看板仍运行在工作区(Workspace)层级;全公司级别的跨部门聚合视图以及将 Agent 直接注册进企业身份提供商(IdP,如 Okta / Entra ID)与员工身份并列审计的功能仍在后续路线图中。
六、总结
在 Agent 全面接管终端命令行与云端虚拟机的 2026 年末,“买个企业版订阅”只是合规的第一步。只有认清 ChatGPT 30 天日志窗口与 Work 沙箱盲区、看懂 Claude 对 API Key 与图片转录的豁免边界,并用 网络层租户限制 Header + Inference Hooks + LangSmith 统一智能体记录 把商用助手与自研 Agent 同时关进制度笼子里,企业才能真正睡个安稳觉。
常见问题
1. 我们公司购买了 ChatGPT Business(或 Claude Team),可以通过 Compliance API 导出员工的对话记录做安全审计吗?
完全不可以。 根据 OpenAI 与 Anthropic 截至 2026 年 11 月 16 日的官方定价与文档说明(Jazz Security),OpenAI 的 Compliance Logs Platform 仅向 ChatGPT Enterprise 和 Edu 开放(Business 版明确标注为 No);Anthropic 的内容与会话转录合规接口也仅向 Claude Enterprise 开放(独立的 Claude Platform / Console 组织仅能查询不含对话正文的 Activity Feed,而 Team 与 Pro 版均不支持)。
2. 开启 Claude Compliance API 后,我们程序员用 API Key 或 AWS Bedrock 跑 Claude Code 的代码会话能被记录下来吗?
不能! Claude Compliance API 仅捕获员工使用 Claude Enterprise 账号登录时在桌面端 Cowork、Claude Code、M365 插件及 Web 端产生的会话转录稿。任何通过 Claude Console API Key、Amazon Bedrock、Google Cloud Vertex AI、Microsoft Foundry 调用的流量,以及 Claude Code 云端会话(Cloud Sessions) 和 零数据保留(ZDR)会话,均不包含在 Compliance API 导出范围内。
3. LangSmith 新推出的「统一智能体记录(Unified Agent Record)」要求我们的 Agent 必须用 LangChain 或 LangGraph 编写吗?
不需要。重构后的 LangSmith 支持任何兼容 OpenTelemetry Protocol (OTLP) 的外部平台与自研运行时(Unite.AI)。只要你的 Agent 将 OTLP 追踪数据发送至 LangSmith,就能绑定全局唯一 ID、指定责任人,并享受与原生 LangChain Agent 完全一致的分类看板与成本监控。
参考来源
[What is a compliance API for ChatGPT and Claude, what does it record, and what can't it see? - Jazz Security](https://jazz.security/dlp-explained/dlp-basics/what-is-an-ai-compliance-api/)(2026-11-16)
[LangChain Rebuilds LangSmith Around a Unified Agent Record - Unite.AI](https://www.unite.ai/langchain-rebuilds-langsmith-around-a-unified-agent-record/)(2026-11-16 / 2026-11-17)
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/650.html

关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论