
FastMCP 4.2 Skills over MCP与参考服务器6大漏洞修复教程
详解MCP官方社区于2026年11月17日发布的FastMCP 4.2.0(实现SEP-2640 Skills over MCP远程技能目录分发)与官方Reference Servers v2.4.0安全升级指南:手把手教你修复mcp-server-git高危漏洞GHSA-6hqx-gqrx-c5r2并绕开npm日期版本陷阱。
目录 · 19 节
- FastMCP 4.2 Skills over MCP 开发与官方参考服务器 6 大漏洞修复教程:绕开 npm 日期版本陷阱
- 一、本教程能帮你做到什么与前置条件
- 前置环境要求
- 二、实战第一部分:用 FastMCP 4.2.0 开发并验证 Skills over MCP 服务端
- 步骤 1:编写挂载 SkillCatalogProvider 的 FastMCP 4.2.0 服务端(Python)
- 步骤 2:使用 @modelcontextprotocol/inspector@2.15.0 验证远程技能摘要与退出码
- 三、实战第二部分:修复官方 Filesystem / Git / Fetch 参考服务器 6 大安全漏洞
- 关键避坑 1:绕开 npm 日期版本号排序陷阱,强制锁定 server-filesystem@2.3.0
- 关键避坑 2:修复 mcp-server-git 高危 RCE 漏洞(GHSA-6hqx-gqrx-c5r2)并升级至 2026.11.11
- 四、常见报错和解决方法(Troubleshooting)
- 报错 1:在仓库 GitHub Release 看到标签写着 v2.4.0,于是在 pip 或 npm 里敲 install mcp-server-git==2.4.0 报错找不到版本
- 报错 2:将 mcp-server-git 升级到 2026.11.11 后,所有 Git 工具调用全部报错拒绝执行
- 报错 3:在系统终端执行了 pip install -U mcp-server-git==2026.11.11,但 Claude Desktop / Cursor 启动的仍然是旧版漏洞进程
- 五、安全边界提醒与总结
- 常见问题
- 1. 通过 FastMCP 4.2 的 Skills over MCP 远程拉取技能时,SHA-256 校验通过是不是就代表这个技能绝对安全、可以直接自动执行?
- 2. 如果我的客户端还不支持 io.modelcontextprotocol/skills(SEP-2640)扩展,连上 FastMCP 4.2 服务器会报错吗?
- 3. 为什么测试 mcp-server-fetch 的安全修复时,官方严禁直接拿云厂商的 169.254.169.254 元数据服务做测试?
- 参考来源
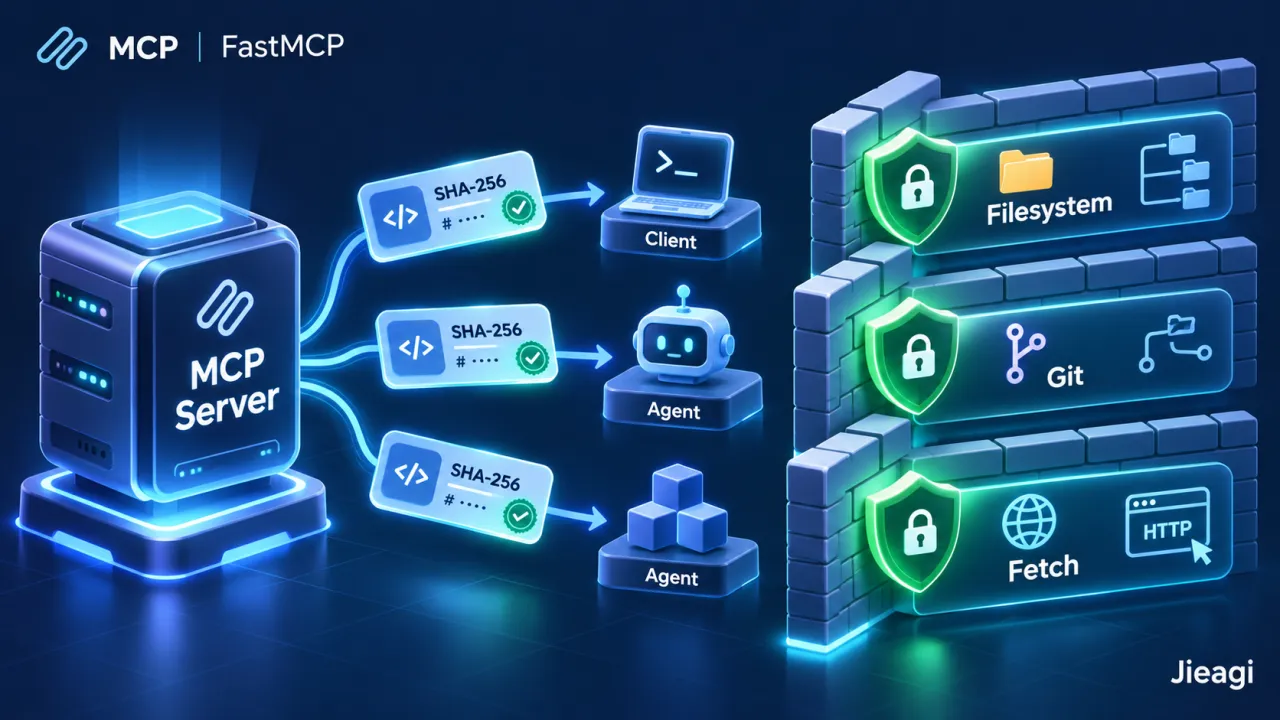
FastMCP 4.2 Skills over MCP 开发与官方参考服务器 6 大漏洞修复教程:绕开 npm 日期版本陷阱
2026 年 11 月 17 日,Model Context Protocol(MCP) 官方社区连发两篇直接关系到所有 Agent 开发者日常工作的核心技术文档:
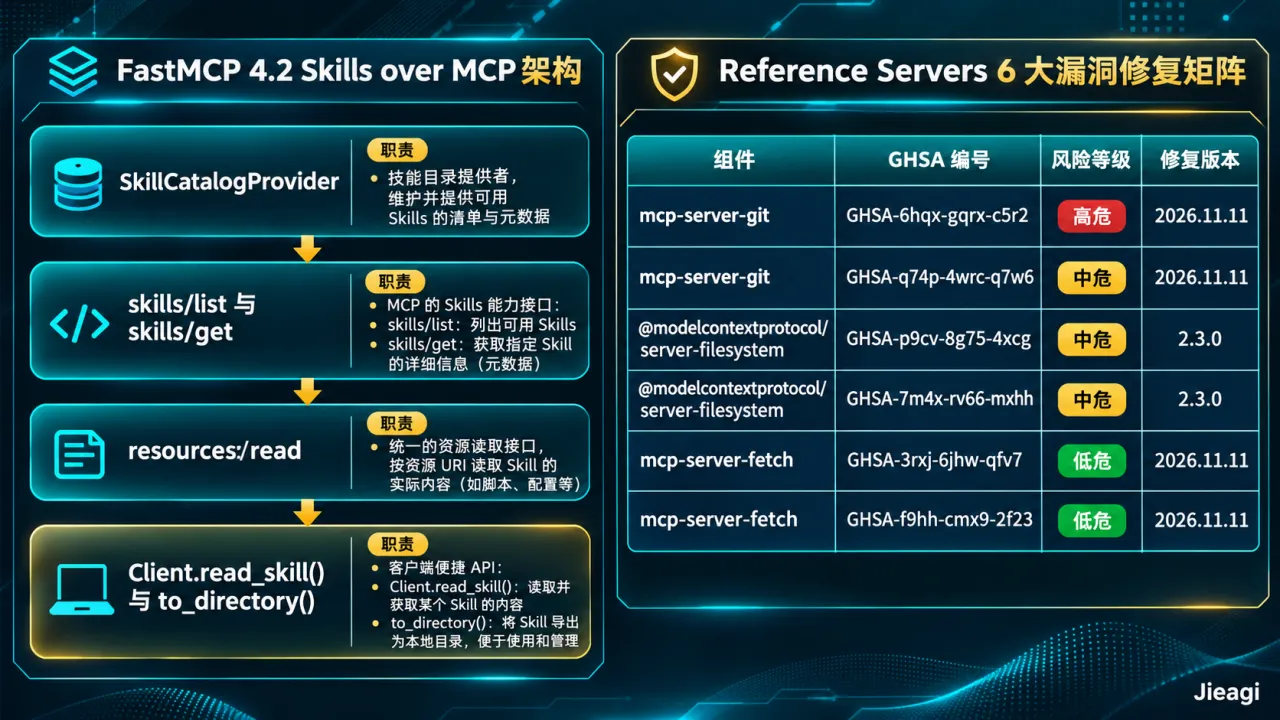
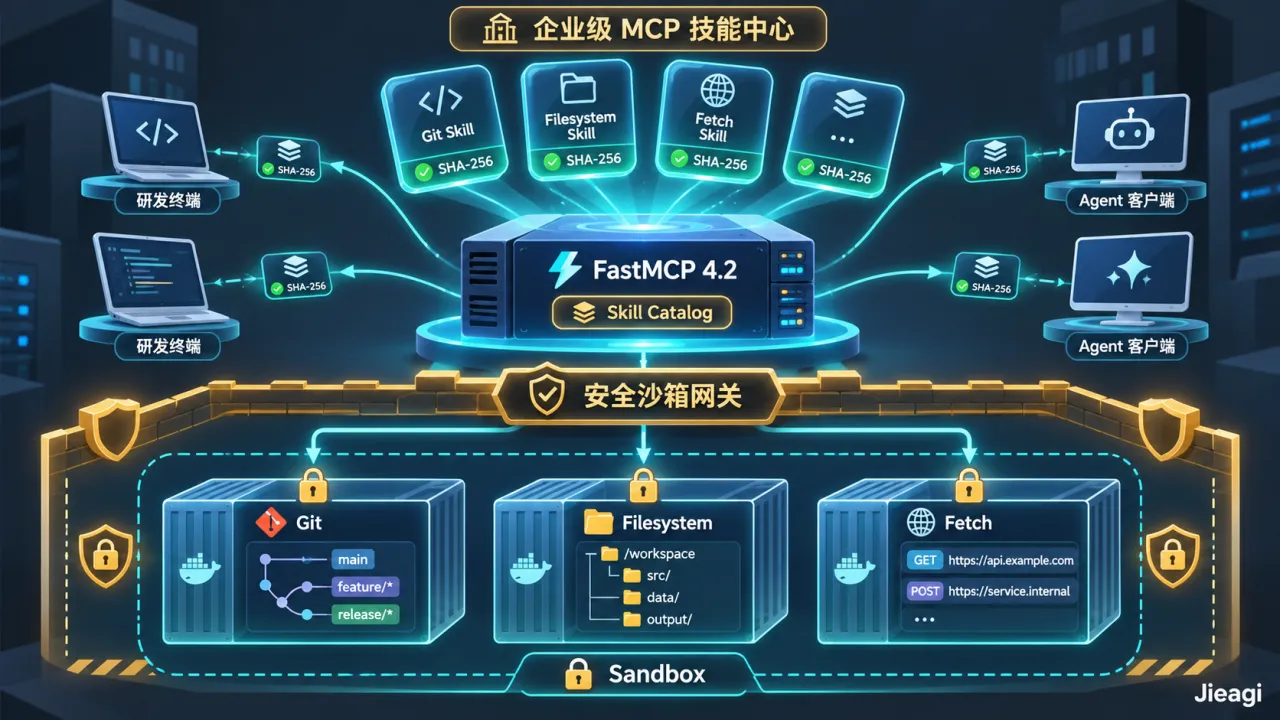
第一篇是 FastMCP 4.2.0 与实验性扩展 Skills over MCP(关联提案 SEP-2640,扩展标识符 io.modelcontextprotocol/skills)的完整落地指南(MCP 官方博客:FastMCP 4.2 and Skills over MCP)。过去,团队每写好一个 Agent 技能(SKILL.md 及配套脚本),都必须手动把文件夹分发同步到每位程序员的笔记本上;现在通过 FastMCP 4.2.0 的 SkillCatalogProvider,你可以直接把技能托管在 MCP 服务端,与它所描述的 MCP 工具(Tools)并排发布,供客户端远程发现、拉取并校验 SHA-256 摘要!
第二篇则是针对 MCP 官方三大参考服务器(Filesystem、Git、Fetch)的紧急安全升级指南(MCP 官方博客:Reference Server Security Update):官方 v2.4.0 发布版集中修复了 6 个安全漏洞(1 个高危 High、3 个中危 Moderate、2 个低危 Low)——其中 mcp-server-git 的高危漏洞 GHSA-6hqx-gqrx-c5r2 甚至允许恶意代码仓库在 Agent 仅执行只读(Read-only)操作时触发执行外部恶意程序!更要命的是,在升级 server-filesystem 时还藏着一个极其隐蔽的 npm 日期版本号排序陷阱。本教程将手把手带你跑通 FastMCP 4.2.0 远程技能服务开发,并彻底完成三大参考服务器的安全加固。
一、本教程能帮你做到什么与前置条件
通过本教程(预计操作时间 25 分钟),你将掌握:
- 使用
FastMCP 4.2.0(Skill+SkillCatalogProvider)构建支持skills/list与skills/get的远程技能目录服务端,并从将于4.3移除的旧版4.1API 平滑迁移。 - 使用
@modelcontextprotocol/inspector@2.15.0的--verify --protocol-era modern命令对远程技能进行字节大小与 SHA-256 摘要完整性校验(读懂0 / 7 / 8 / 9四种退出码)。 - 绕开 npm 将
2026.8.31排在2.3.0之上的版本陷阱,精确固定@modelcontextprotocol/server-filesystem@2.3.0、mcp-server-git==2026.11.11与mcp-server-fetch==2026.11.11。
前置环境要求
- Python 环境:Python >= 3.11(
FastMCP 4.2.0硬性要求 Python 3.11 或更高版本;官方验证环境为 Python 3.11.12 + Python MCP SDK 2.3.0) - Git 版本要求:Git >= 2.31(修复高危漏洞后的
mcp-server-git==2026.11.11强制要求系统 Git 版本不低于 2.31,低于此版本将直接拒绝所有工具调用!) - Node.js 环境:Node.js 20+(官方验证环境为 Node.js 26.13.0,用于运行
npx与 MCP Inspector 2.15.0)
| 官方参考服务器包名 | 漏洞编号(GHSA) | 严重等级 | 受影响版本范围 | 修复版本与核心修复机制 |
|---|---|---|---|---|
mcp-server-git |
GHSA-6hqx-gqrx-c5r2 |
高危(High) | < 2026.11.11 |
2026.11.11:强制覆盖可能触发执行外部程序的恶意仓库级 Git 配置(即便只调只读工具也会中招) |
mcp-server-git |
GHSA-q74p-4wrc-q7w6 |
中危(Moderate) | >=2026.10.28, <2026.11.11 |
2026.11.11:拒绝通过 Git alternates、关联工作树(Linked Worktrees)与符号链接目录逃逸沙箱 |
@modelcontextprotocol/server-filesystem |
GHSA-p9cv-8g75-4xcg |
中危(Moderate) | < 2.3.0 及日期版 2025.1.14–2026.8.31 |
2.3.0:在符号链接竞态(Symlink Race)期间将读取操作严格锚定在受检目录内 |
@modelcontextprotocol/server-filesystem |
GHSA-7m4x-rv66-mxhh |
中危(Moderate) | 同上 | 2.3.0:锚定移动操作(Move)的源路径,防止目录替换将外部文件移入允许树 |
mcp-server-fetch |
GHSA-3rxj-6jhw-qfv7 |
低危(Low) | >=2026.10.10, <2026.11.11 |
2026.11.11:修正 IPv6 站点本地地址 fec0::/10 的公网/私网分类逻辑 |
mcp-server-fetch |
GHSA-f9hh-cmx9-2f23 |
低危(Low) | >=0.6.1, <2026.11.11 |
2026.11.11:在应用 robots.txt 规则时统一对 URL 路径做规范化处理 |
二、实战第一部分:用 FastMCP 4.2.0 开发并验证 Skills over MCP 服务端
步骤 1:编写挂载 SkillCatalogProvider 的 FastMCP 4.2.0 服务端(Python)
在 FastMCP 4.2.0 中,官方正式引入了顶层的 Skill 类与 SkillCatalogProvider(注意:旧版 4.1 中的 fastmcp.server.providers.skills 与 fastmcp.utilities.skills 已被标记为废弃 Deprecated,并将在 FastMCP 4.3 中彻底移除;现在开发端对象统一命名为 Skill,底层传输线模型命名为 MCPSkill,详见 MCP 官方博客)。
首先在独立的测试虚拟环境中锁定安装 fastmcp==4.2.0(切勿直接覆盖宿主 IDE 的内置 SDK 环境):
# 需 Python >= 3.11
python3.11 -m venv .venv-fastmcp42
source .venv-fastmcp42/bin/activate
pip install "fastmcp==4.2.0"
接下来,准备一个本地技能目录(例如 skills/deploy/SKILL.md),然后编写如下服务端脚本 team_skills_server.py:
from pathlib import Path
from fastmcp import FastMCP, Skill
from fastmcp.skills.provider import SkillCatalogProvider

# 依赖版本:Python >= 3.11, fastmcp==4.2.0
# 1. 确保待发布的技能目录存在且经过安全审查(切勿将含敏感密钥的文件放入该目录)
skill_dir = Path("skills/deploy")
skill_dir.mkdir(parents=True, exist_ok=True)
skill_md = skill_dir / "SKILL.md"
if not skill_md.exists():
    skill_md.write_text(
        "---\nname: prod-deploy-sop\ndescription: Standard production rollout checklist.\n---\n"
        "# Production Rollout Steps\n1. Run smoke_check tool first.\n2. Verify canary metrics.\n",
        encoding="utf-8",
    )

# 2. 使用 FastMCP 4.2 全新 API 加载目录并注册到 SkillCatalogProvider
deploy_skill = Skill.from_directory("skills/deploy")
mcp = FastMCP("Team Skills & Tools Server")
mcp.add_provider(SkillCatalogProvider([deploy_skill]))

# 3. 在同一台 MCP 服务器上并排定义该技能所引用的可调用工具 (Tools)
@mcp.tool()
def smoke_check(service_name: str) -> str:
    """Run read-only health check on target service before rollout."""
    return f"Service {service_name} health check PASSED (p99=42ms)."

if __name__ == "__main__":
    mcp.run()
步骤 2:使用 @modelcontextprotocol/inspector@2.15.0 验证远程技能摘要与退出码
服务端不仅向支持 io.modelcontextprotocol/skills 扩展的现代客户端暴露 skills/list 与 skills/get(返回包含每个文件字节大小与 SHA-256 摘要的 Manifest),还向不支持该扩展的旧客户端将技能文件暴露为普通资源(resources/read)。
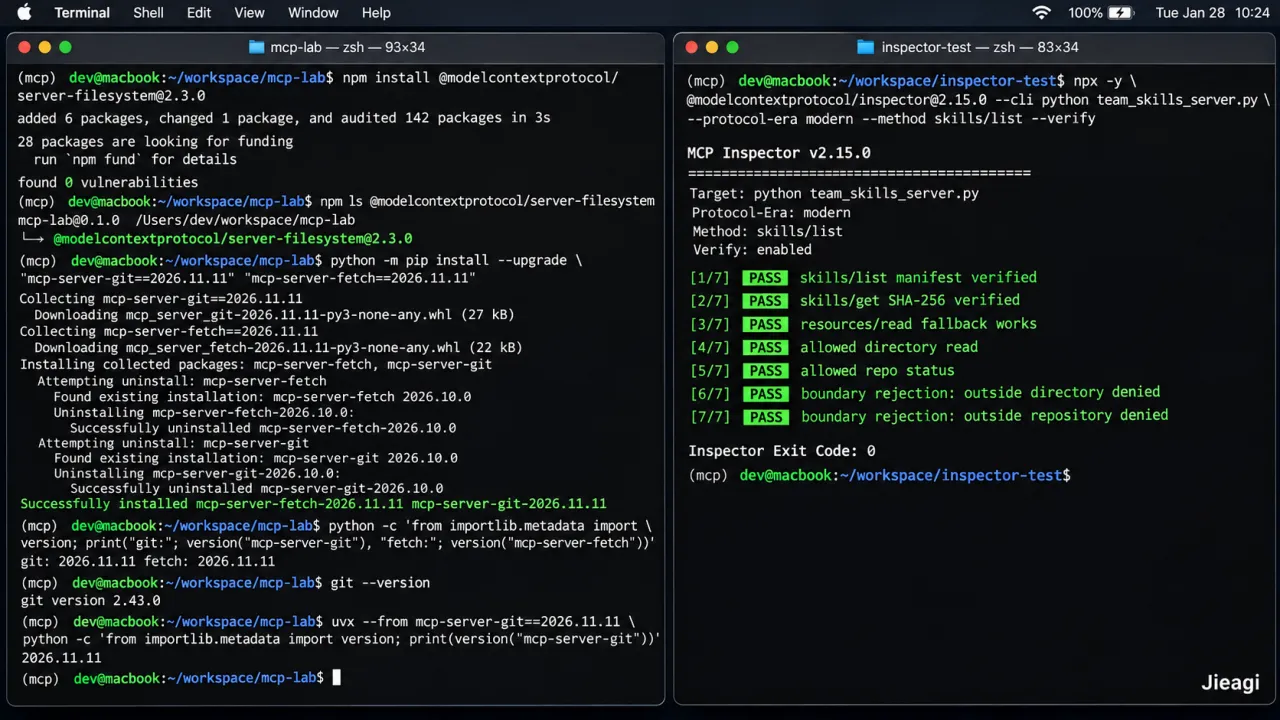
要验证你的服务端是否真正符合 SEP-2640 规范,请使用 MCP Inspector 2.15.0 内置的 CLI 进行协议级校验(注意:调试本地 stdio 目标时,必须显式加上 --protocol-era modern,不要依赖默认的 legacy 模式,见 MCP 博客):
# 使用 Inspector 2.15.0 验证 skills/list 与 skills/get 的字节长度及 SHA-256 摘要一致性
npx -y @modelcontextprotocol/inspector@2.15.0 \
  --cli python team_skills_server.py \
  --protocol-era modern \
  --method skills/list \
  --verify

# 检查命令退出码(Exit Code):
echo "Inspector Exit Code: $?"
在 CI 流水线中判断验证结果时,不能只看进程是否报错崩溃,必须结合以下 4 种官方退出码语义(可与 [内链:NVIDIA SkillEvaluator与Google Stitch Skills实战教程] 配合建立双重门禁):
- 退出码
0:验证通过(或包含无需摘要校验的动态内容,需同时读取 JSON 报告确认)。 - 退出码
7(Nonconformance 不合规):文件实际字节大小与 Manifest 声明不符、SHA-256 摘要不匹配或存在不可读文件。 - 退出码
8(Incomplete 未完成):在指定预算/超时内未能完成全量验证。 - 退出码
9(Unverifiable 无法验证):策略要求必须提供 SHA-256 摘要,但服务端返回了无摘要的动态内容。
三、实战第二部分:修复官方 Filesystem / Git / Fetch 参考服务器 6 大安全漏洞
如果你或你的团队在 Claude Desktop、Cursor、Claude Code 或 OpenCode 中挂载了官方的 @modelcontextprotocol/server-filesystem、mcp-server-git 或 mcp-server-fetch,请立即停止旧进程并按以下步骤强制固定新版本(MCP 安全更新指南)。
关键避坑 1:绕开 npm 日期版本号排序陷阱,强制锁定 server-filesystem@2.3.0
很多开发者习惯直接敲 npm update @modelcontextprotocol/server-filesystem 或在 npx 里不写版本号。这在本次升级中会彻底失效!
因为官方此前曾发布过像 2025.1.14 到 2026.8.31 这样的“日期格式版本号”,在 npm 的语义化版本(SemVer)比较规则中,主版本号 2026 远大于 2!因此普通的 npm update 会认为有漏洞的 2026.8.31 比修复版 2.3.0 “更新”,从而继续保留漏洞版本!
你必须在项目依赖、全局包或宿主 JSON 配置中显式写死 @2.3.0:
# 情况 A:如果你是通过项目或全局 npm 启动的
npm install @modelcontextprotocol/server-filesystem@2.3.0
npm ls @modelcontextprotocol/server-filesystem
如果你是在 Claude Desktop 或 Cursor 的 mcp.json 中通过 npx 启动的,请务必将配置中的包名参数改成带 @2.3.0 的精确固定格式:
{
  "mcpServers": {
    "filesystem": {
      "command": "npx",
      "args": [
        "-y",
        "@modelcontextprotocol/server-filesystem@2.3.0",
        "/absolute/path/to/allowed-test-directory"
      ]
    }
  }
}
关键避坑 2:修复 mcp-server-git 高危 RCE 漏洞(GHSA-6hqx-gqrx-c5r2)并升级至 2026.11.11
在 < 2026.11.11 的 mcp-server-git 中,即便你禁用了所有写工具、且用 --repository 限制了路径,只要让 Agent 对一个不可信的克隆仓库执行一次纯只读操作(如 git_status),仓库内部恶意构造的 .git/config(如自定义的 core.fsmonitor 或 diff.external)就能直接触发执行外部恶意程序(与昨日披露的 .claude/settings.json 后门异曲同工,详见 [内链:Claude Code安全加固实战教程:防御SOMBERMEME后门与密钥泄漏])!
请立即在你的宿主实际调用的 Python / uvx / uv tool 环境中升级至 2026.11.11:
# 1. 如果宿主直接调用虚拟环境的 Python 解释器
python -m pip install --upgrade "mcp-server-git==2026.11.11" "mcp-server-fetch==2026.11.11"
python -c 'from importlib.metadata import version; print("git:", version("mcp-server-git"), "fetch:", version("mcp-server-fetch"))'
# 确认系统 Git 版本 >= 2.31(低于 2.31 会被新版 mcp-server-git 拒绝调用!)
git --version

# 2. 如果宿主使用 uvx 启动,请在配置文件中显式固定版本并验证元数据:
uvx --from mcp-server-git==2026.11.11 python -c 'from importlib.metadata import version; print(version("mcp-server-git"))'
uvx --from mcp-server-fetch==2026.11.11 python -c 'from importlib.metadata import version; print(version("mcp-server-fetch"))'

# 3. 如果你曾用 uv tool install 安装过全局工具,必须加 --force 重装:
uv tool install --force "mcp-server-git==2026.11.11"
uv tool install --force "mcp-server-fetch==2026.11.11"
对应的宿主 uvx 安全配置写法如下:
{
  "mcpServers": {
    "git": {
      "command": "uvx",
      "args": [
        "mcp-server-git==2026.11.11",
        "--repository",
        "/absolute/path/to/disposable-test-repo"
      ]
    },
    "fetch": {
      "command": "uvx",
      "args": [
        "mcp-server-fetch==2026.11.11"
      ]
    }
  }
}
四、常见报错和解决方法(Troubleshooting)
报错 1:在仓库 GitHub Release 看到标签写着 v2.4.0,于是在 pip 或 npm 里敲 install mcp-server-git==2.4.0 报错找不到版本
- 触发原因:官方安全公告 特别提醒:GitHub 仓库的 Release Tag
v2.4.0并不是三个包共享的可安装版本号!它们在各自包管理器里的真实最低修复版本号分别是:npm 上的@modelcontextprotocol/server-filesystem@2.3.0,以及 PyPI 上的mcp-server-git==2026.11.11和mcp-server-fetch==2026.11.11。 - 解决方法:严格按照上文给出的各包独立版本号进行 Pin 锁定。
报错 2:将 mcp-server-git 升级到 2026.11.11 后,所有 Git 工具调用全部报错拒绝执行
- 触发原因:你宿主机或 Docker 容器内的系统
git二进制版本太老(例如 CentOS / 旧版 Ubuntu 自带的 Git 2.25)。修复版mcp-server-git==2026.11.11依赖新版 Git 的安全参数来覆盖仓库级恶意配置,因此硬性要求Git >= 2.31。 - 解决方法:升级宿主机或容器镜像内的系统 Git(如在 Ubuntu 上通过
ppa:git-core/ppa升级至 Git 2.40+,在 macOS 上通过brew upgrade git升级)。
报错 3:在系统终端执行了 pip install -U mcp-server-git==2026.11.11,但 Claude Desktop / Cursor 启动的仍然是旧版漏洞进程
- 触发原因:你升级的环境不是宿主实际启动的进程环境! 如果你的宿主配置写的是
uvx mcp-server-git,它走的是uv的隔离缓存池,跟系统全局pip毫无关系;而且升级配置后如果没有彻底重启宿主客户端(或断开重连 MCP 会话),旧的子进程会一直常驻内存继续服务请求。 - 解决方法:先检查宿主配置文件里的
command和args,修改对应配置项中的版本 Pin,然后*彻底杀掉旧的 `mcp-server-` 进程并重启宿主应用**。
五、安全边界提醒与总结
完成升级后,请务必用无害的测试目录跑一次双向冒烟测试(Smoke Check):先让 Agent 读取允许目录内的测试文件(应成功),再让它尝试读取允许目录外的文件或 --repository 以外的另一个仓库状态(必须返回拒绝 Denied)。同时牢记官方提醒:在 Windows 系统上,Filesystem 2.3.0 虽然缩小了符号链接竞态窗口但受限于 OS 机制无法 100% 根除,且 Git 2026.11.11 的修复不覆盖 Windows 目录联接点(Directory Junctions)——因此面对不可信代码时,切勿仅靠 --repository 参数充当沙箱,务必配合容器或云端隔离 VM 运行。
常见问题
1. 通过 FastMCP 4.2 的 Skills over MCP 远程拉取技能时,SHA-256 校验通过是不是就代表这个技能绝对安全、可以直接自动执行?
绝对不是! 正如 MCP 官方博客专门强调的:“完整性(Integrity)和信任(Trust)是两个完全不同的决定。” SHA-256 摘要匹配只能证明“你在网络上收到的字节和服务端声明的字节一模一样、中途没被篡改”,但不能证明服务端的发布者本身是可信的,更不能证明技能里写的指令是安全的。客户端宿主在调用 Client.read_skill() 或 to_directory() 导出技能后,依然必须执行本地人工审查与最小权限工具审批。
2. 如果我的客户端还不支持 io.modelcontextprotocol/skills(SEP-2640)扩展,连上 FastMCP 4.2 服务器会报错吗?
不会报错。FastMCP 4.2.0 做了向下兼容设计:对于不支持 skills/list 扩展协商的旧版客户端,服务端会将技能文件作为普通的 MCP 资源(Resources)暴露出来,客户端依然可以通过常规的 resources/read 读取技能说明文本。
3. 为什么测试 mcp-server-fetch 的安全修复时,官方严禁直接拿云厂商的 169.254.169.254 元数据服务做测试?
因为冒烟测试的目的是验证地址分类策略与 robots.txt 路径规范化是否生效,直接探测真实云环境的实例元数据端点(IMDS)不仅违反企业云安全红线、容易触发云端入侵告警,而且 GHSA-3rxj-6jhw-qfv7 修复的是 IPv6 fec0::/10 地址分类逻辑,应始终使用你自己控制的本地回环(Loopback)或受控测试桩(Controlled Fixture)进行验证。
参考来源
[FastMCP 4.2 and Skills over MCP: What Changes for Your Agent - Model Context Protocol Blog](https://modelcontextprotocol.info/blog/fastmcp-4-2-skills-over-mcp/)(2026-11-17)
[MCP Reference Server Security Update: Versions and Upgrade Steps - Model Context Protocol Blog](https://modelcontextprotocol.info/blog/reference-servers-security-update-2026-11/)(2026-11-17)
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/655.html

关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论