
OpenAI Codex 沙盒原理解析与本地 MCP 隔离教程
OpenAI 公开 Codex 沙盒底层设计:为何放弃 Docker 改用 macOS Seatbelt 等原生隔离?本文提供 config.toml 权限配置、防 DNS 泄露代理及 MCP Server 沙盒实战教程。
目录 · 10 节
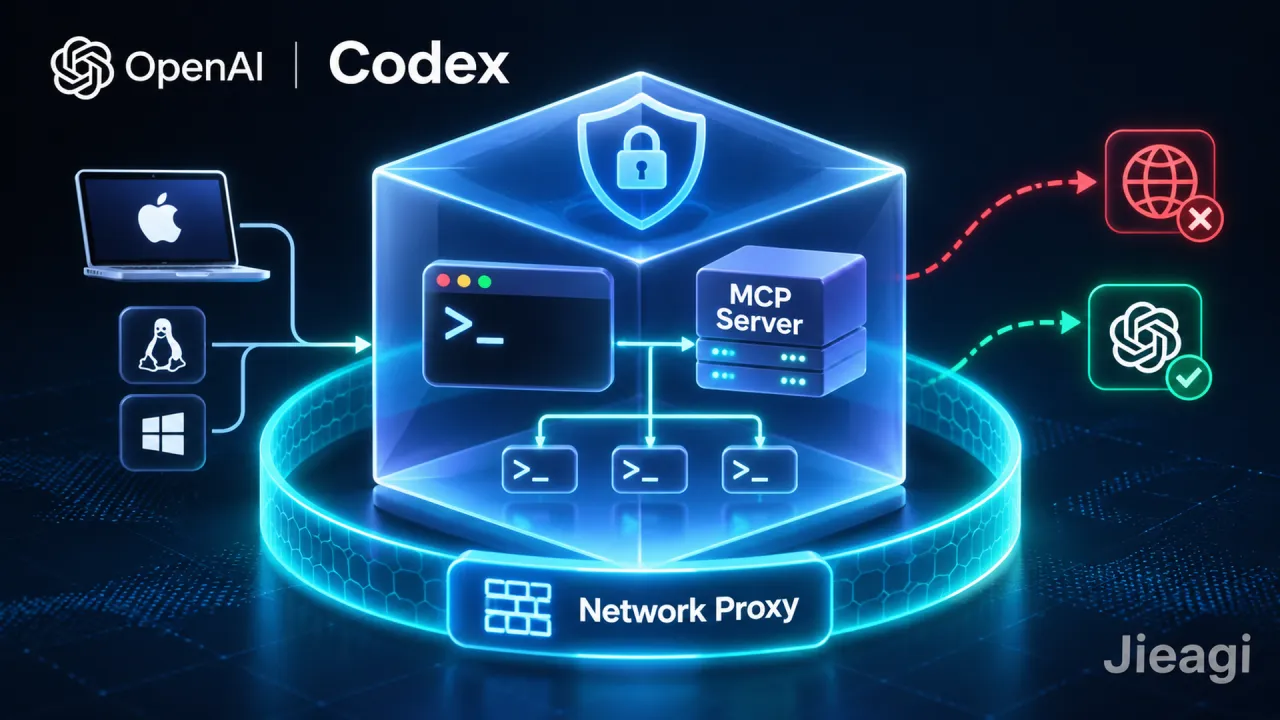
OpenAI Codex 沙盒原理解析与本地 MCP Server 隔离实战
2026 年 11 月 18 日,OpenAI 工程团队发布长文 Inside the Codex sandbox,首次完整披露了 Codex 如何在开发者本机直接执行 Shell 命令的同时,通过操作系统原生机制锁死文件系统与网络边界。
对于正在把 Codex CLI 或第三方 MCP Server 接入日常开发流的工程师而言,最实用的不只是原理本身,而是文中公开的 config.toml 分层权限语法、防 DNS 隧道泄露的代理设计,以及 codex sandbox 独立子命令——你可以直接拿它给任何不受信任的本地 npx MCP Server 套上沙盒。
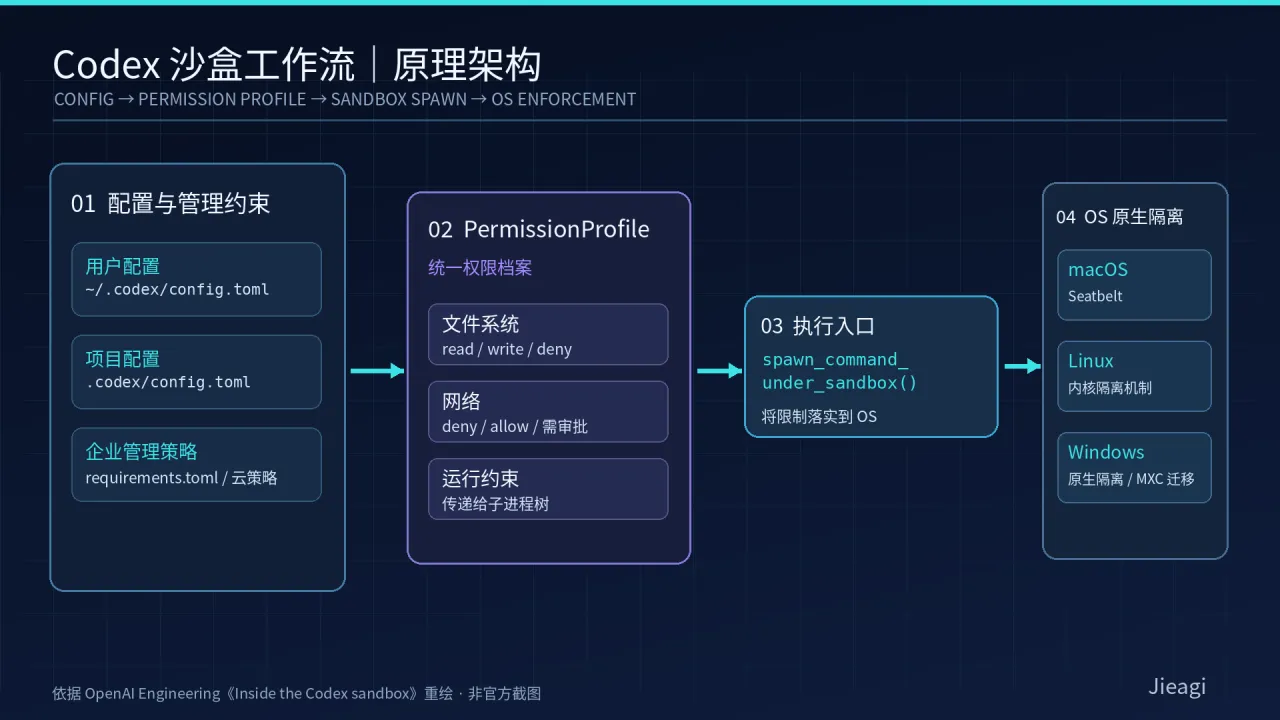
一、为何 Codex 放弃 Docker,选择 OS 原生沙盒?
容器和虚拟机是隔离 AI Agent 的常见方案,但 OpenAI 在文中解释了放弃 Docker 的工程现实:
- 本地工具链依赖宿主环境:例如在 Mac 上开发 iOS 应用时,Codex 必须调用原生 Xcode 构建链与 iPhone Simulator,而 Docker 容器无法直接运行 macOS 原生二进制;若把构建任务委派回宿主机,反而会让最危险的操作逃出容器沙盒。
- 跨平台统一抽象:Codex 在 harness 层抽象了
spawn_command_under_sandbox()接口,底层分别调用 macOS Seatbelt(/usr/bin/sandbox-exec+ SBPL 策略)、Linux 与 Windows 的原生内核隔离,并确保子进程树(含脱离父进程的守护进程)完整继承沙盒限制。
默认的 :workspace 权限档案采取“保守可用”策略:
- 工作区可写,敏感目录只读:允许修改源码,但把
.git、.codex、.aws、.agents强制设为只读,防止 Agent 篡改.codex/config.toml或植入恶意 Git Hooks; - 广泛只读宿主机库:允许读取系统 SDK 与编译器,但默认完全禁用网络,阻断将本地 API Key 上传到外部服务器的数据外泄路径。
二、实战配置:编写 config.toml 与网络白名单代理
你可以在项目或用户级 config.toml 中通过 extends = ":workspace" 自定义权限档案(例如命名为 dev),并用 deny 规则彻底屏蔽 .env 与密钥目录:
# 默认启用自定义 dev 权限档案
default_permissions = "dev"

[permissions.dev]
description = "开发模式:额外保护 IDE 配置与密钥文件"
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"

# 启用网络代理白名单(禁止直接出网)
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"127.0.0.1" = "allow"
"::1" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true关键安全机制:OpenAI 的 codex-network-proxy(同时提供 HTTP 与 SOCKS5 代理)只有在域名匹配 allow 规则或经用户审批后,才会执行 DNS 解析。这直接堵死了恶意代码通过构造 secret_key.attacker.com 发起 DNS 查询外泄数据的通道。同时,企业管理员可通过系统 /etc/codex/requirements.toml 或云端策略下发 allowed_permission_profiles,强制禁用 :danger-full-access [内链:企业级 AI 编程工具合规权限管理]。
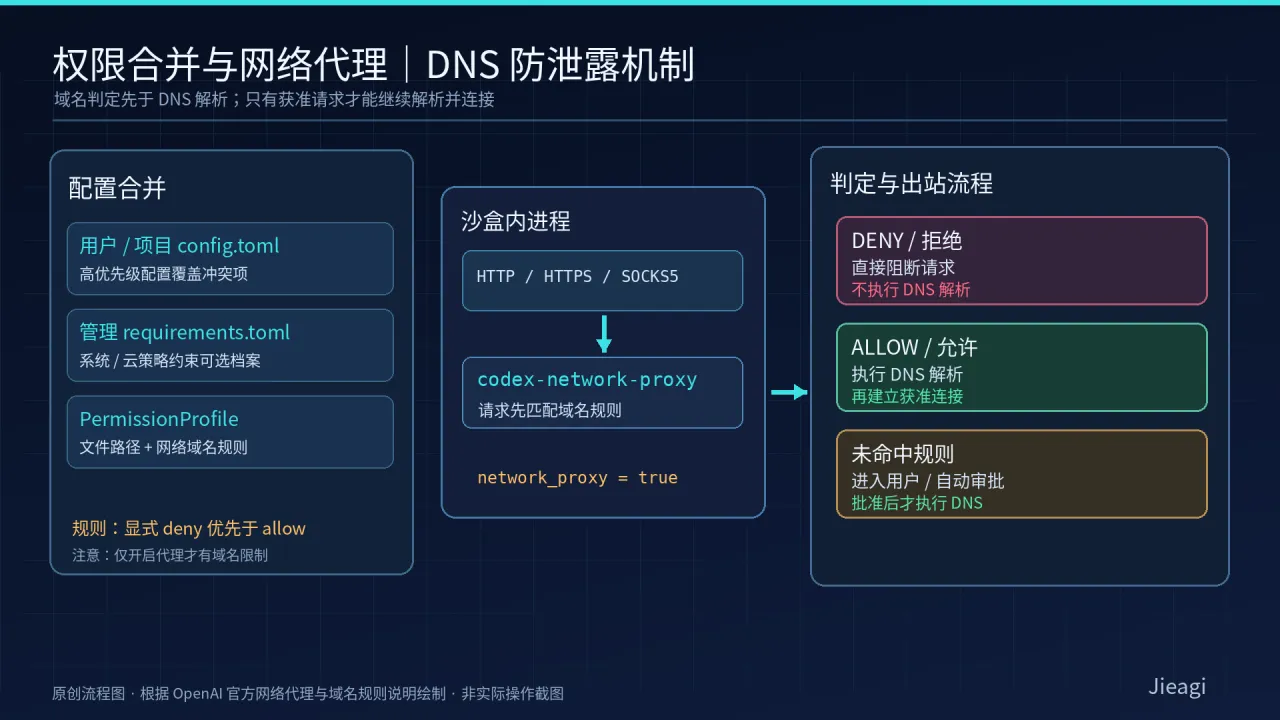
三、进阶实战:用 codex sandbox 隔离本地 stdio MCP Server
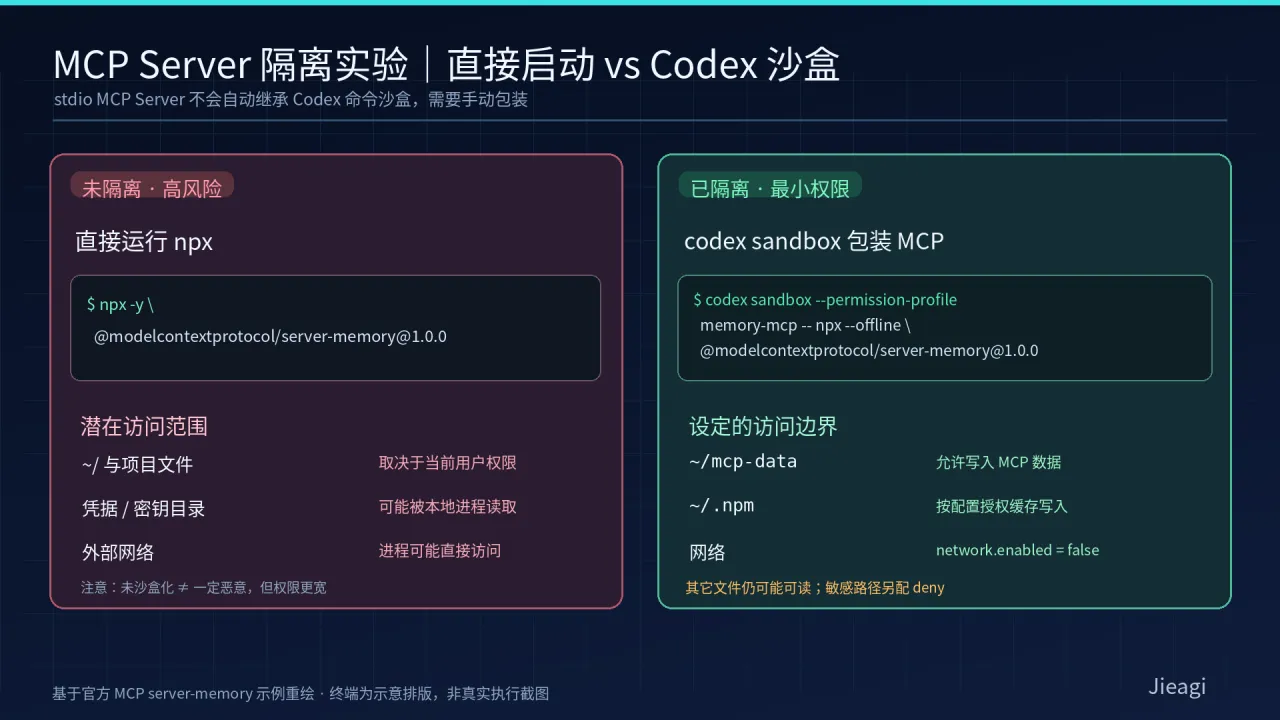
OpenAI 在文中指出了一个普遍被忽视的盲区:Codex 默认不会对 config.toml 中配置的本地 stdio MCP Server 自动套用沙盒,因为每个 MCP Server 所需的本地目录和网络权限各不相同。直接使用 npx -y 启动意味着该 MCP Server 拥有当前用户的全部读写和联网权限。
第一步:提前缓存包并创建专用数据目录
由于沙盒禁止创建新目录且我们即将断网运行,先在宿主机完成目录初始化与 npm 离线缓存:
mkdir -p ~/mcp-data
npx -y --package=@modelcontextprotocol/server-memory@1.0.0 -c true
第二步:在 config.toml 中绑定 memory-mcp 沙盒档案
[permissions.memory-mcp.filesystem]
":root" = "read"
"~/.npm" = "write"
"~/mcp-data" = "write"

[permissions.memory-mcp.network]
enabled = false

[mcp_servers.memory]
command = "codex"
args = [
  "sandbox",
  "--permission-profile",
  "memory-mcp",
  "--",
  "npx",
  "--offline",
  "@modelcontextprotocol/server-memory@1.0.0"
]

[mcp_servers.memory.env]
MEMORY_FILE_PATH = "~/mcp-data/memory.jsonl"
第三步:用 codex sandbox 手动验证隔离效果
codex sandbox --permission-profile dev -- \
  bash -c 'cat > .vscode/settings.json' <<< '{"editor.formatOnSave": true}'
如果配置生效,macOS 下会立即返回 bash: .vscode/settings.json: Operation not permitted,证明即使模型或脚本试图篡改编辑器自动格式化配置以实现持久化后门,也会被内核层拦截 [内链:MCP Server 安全风险与权限最小化实践]。
四、常见报错与排错指南(Troubleshooting)
-
沙盒内运行
npx报错ENOTFOUND或离线失败- 原因:
network.enabled = false阻断了联网下载依赖,或未提前执行--package=... -c true写入~/.npm缓存。 - 解决:先在沙盒外执行一次带
-c true的npx预缓存命令,再在args中传入--offline。
- 原因:
-
MCP Server 启动报错“无法创建数据目录”
- 原因:Codex 文件系统规则允许在已存在的授权路径下写入文件,但部分场景下无法在父级只读目录中新建目标文件夹。
- 解决:运行前手动执行
mkdir -p ~/mcp-data确保挂载目录已存在。
-
配置了
[permissions.dev.network.domains]白名单却依然能直连外网- 原因:未在
[features]段开启network_proxy = true(且企业云端策略也未强制开启),导致系统回退为直接网络放行模式。 - 解决:确认
config.toml中显式设置[features] network_proxy = true,并在测试中验证未授权域名是否触发阻断或审批弹窗。
- 原因:未在
-
为什么
.git保护了,攻击者还是可能通过node_modules提权?- 原因:OpenAI 在文中坦承这是沙盒边界的固有权衡——
node_modules通常位于工作区可写范围内且被.gitignore忽略。如果 Agent 篡改了node_modules/prettier且你的 IDE 开启了保存时自动格式化,就会在沙盒外执行恶意代码。 - 解决:将
.vscode、.idea等编辑器配置目录锁为read,并在运行陌生仓库任务时关闭 IDE 的自动保存执行脚本。
- 原因:OpenAI 在文中坦承这是沙盒边界的固有权衡——
常见问题(FAQ)
Q1:codex sandbox 命令只能在 Agent 对话期间使用吗?
不是。codex sandbox --permission-profile <name> -- <cmd> 是独立的 CLI 子命令,开发者可以随时在终端或自己的自动化脚本里调用它来约束任意本地命令。
Q2:如果某个命令行工具不识别 HTTP_PROXY 环境变量怎么办?
codex-network-proxy 虽会注入 HTTP_PROXY、HTTPS_PROXY、ALL_PROXY 及 PIP_PROXY 等变量,但即便程序忽略这些变量并尝试直连外网,底层操作系统的沙盒规则依然会直接拦截其出站网络连接。
Q3:企业管理员如何禁止员工使用 :danger-full-access?
可通过系统级 /etc/codex/requirements.toml 或云端管理策略设置 [allowed_permission_profiles],将 ":danger-full-access" = false,云端策略优先级高于本地系统文件。
参考来源
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/660.html

关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论