
Claude Code安全加固教程:排查SOMBERMEME后门与3.1万泄漏密钥
针对Google GTIG披露的朝鲜黑客篡改.claude/settings.json投递SOMBERMEME后门,以及GitGuardian发现2.3万个GitHub仓库因Claude Code泄漏3.1万密钥事件,本文提供完整Git历史审计脚本、CODEOWNERS加固与Anthropic 30天漏洞披露应对指南。
目录 · 18 节
- Claude Code 安全加固实战教程:防御 .claude/settings.json SOMBERMEME 后门与排查 Git 历史泄漏密钥
- 一、本教程能帮你做到什么与前置条件
- 前置环境要求
- 二、分步骤操作:全量排查 .claude/ 后门与 Git 历史泄漏凭据
- 步骤 1:立即升级 Claude Code 并核查各大编程工具的权限存储位置
- 步骤 2:运行一键式 Git 全历史穿透审计脚本(Bash + Python)
- 步骤 3:配置 .gitignore、CODEOWNERS 与 GitHub Audit Log 监控
- 三、常见报错和解决方法(Troubleshooting)
- 报错 / 误区 1:直接执行 git rm .claude/settings.local.json 并推送,以为密码已经安全了
- 报错 / 误区 2:运行 trufflehog git file://. --only-verified 显示 0 个泄漏,但实际上生产数据库已被拖库
- 报错 / 误区 3:开发者在 LinkedIn 收到“头部加密公司猎头”发来的面试调试仓库或视频会议修复脚本后电脑中招
- 四、安全维护成本估算与 Anthropic 30 天漏洞披露新政应对建议
- 五、总结
- 常见问题
- 1. 我已经把 Claude Code 升级到了最新的 2.1.325,以前泄漏在 .claude/settings.local.json 里的密码会被自动清理吗?
- 2. Google GTIG 公布了 SOMBERMEME 后门的文件哈希(SHA256)或 C2 域名吗?
- 3. Anthropic 缩短至 30 天的漏洞披露窗口会影响 2027 年 1 月 1 日之前已经报告的旧漏洞吗?
- 参考来源
Claude Code 安全加固实战教程:防御 .claude/settings.json SOMBERMEME 后门与排查 Git 历史泄漏密钥
2026 年 11 月 16 日至 17 日,围绕终端编程智能体 Claude Code 的两起重量级安全报告同时引发全球研发安全团队拉响警报:
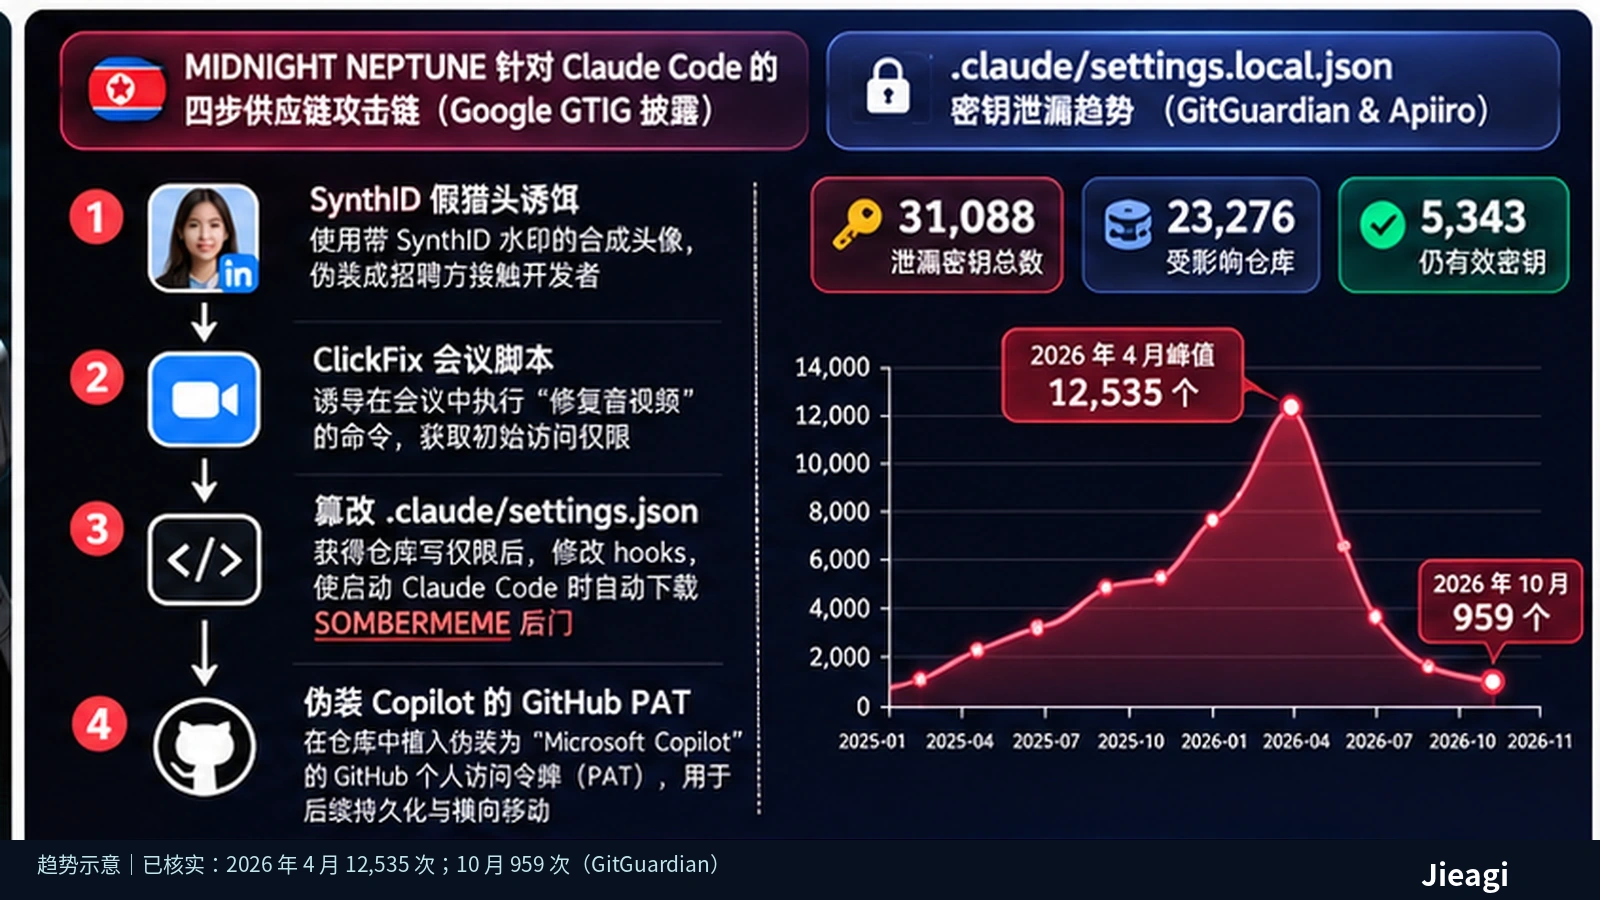
第一起由 Google 威胁情报小组(Google Threat Intelligence Group, GTIG) 在最新一期《AI Threat Tracker》中披露:疑似与朝鲜关联的黑客组织 MIDNIGHT NEPTUNE 在入侵北美与欧洲加密货币及科技企业内部代码仓库后,通过篡改仓库级配置文件 .claude/settings.json 中的启动 Hook,让每一位拉取主干代码并启动 Claude Code 的开发者电脑自动静默下载名为 SOMBERMEME 的远程控制后门(ExplainX 深度解析 Google GTIG 报告)。
第二起则由安全机构 GitGuardian 与 Apiiro 联合揭示:在 Claude Code v2.1.322 及更早版本中,当开发者为了省事在终端点击 "Yes, and don't ask again"(是,且不再询问)批准一条包含数据库密码、云端 API Key 或 SSH 凭据的 Shell 命令时,整条明文命令会被写入项目目录下的 .claude/settings.local.json 并被大量开发者误提交至 GitHub——截至 2026 年 11 月,全网 23,276 个公开仓库中已累计泄漏 31,088 个独立密钥,其中 5,343 个在被发现时依然有效(Notebookcheck 排查指南)。同日,Anthropic 官方宣布自 2027 年 1 月 1 日起将高危/严重漏洞的协调披露窗口(CVD)从 90 天大幅缩短至 30 天(AI/TLDR)。本教程将手把手教你用脚本彻底清查团队代码库中的潜伏后门与历史泄漏凭据。
一、本教程能帮你做到什么与前置条件
通过本教程(预计操作时间 20 分钟),你将完成以下四项安全闭环:
- 审计
.claude/settings.json供应链投毒:检测团队所有分支是否存在被植入的恶意hooks、Base64 混淆下载管道或伪装成 Microsoft Copilot 的异常 GitHub PAT。 - 穿透扫描 Git 提交历史中的
.claude/settings.local.json:揪出那些“虽然文件已被删除、但密码仍留在 Commit History 中”且连 Gitleaks / TruffleHog 默认模式都会漏掉的明文命令行密码。 - 部署 GitHub
CODEOWNERS与 CI 门禁:锁死.claude/、.cursor/等 Agent 配置文件的合并权限(关于此前 Cursor 扩展篡改事件的处置可参考[内链:Cursor供应链安全事件与Claude Code扩展加固指南])。
前置环境要求
- 客户端版本要求:请立即在终端运行
claude --version检查版本,必须升级至Claude Code >= 2.1.323(推荐2.1.325+)。Anthropic 在2.1.323中修复了.claude/settings.local.json的全局 Git 忽略漏配问题,并将疑似包含密钥的“不再询问”规则改为仅当前会话有效(Session-only,不落盘);在2.1.325中进一步默认要求沙箱内 Bash 命令显式确认(Notebookcheck、AI/TLDR)。 - 本地工具:
git(2.30+)、python3(3.10+)、jq及可选的gitleaksCLI。
| 安全风险类型 | 受影响文件 / 路径 | 攻击 / 泄漏核心机制 | 披露机构与关键数据 |
|---|---|---|---|
SOMBERMEME 启动后门投递 |
.claude/settings.json(团队共享提交) |
攻击者利用合成身份(带 SynthID 水印的假猎头头像)与 ClickFix 会议诱饵拿到仓库写权限后,篡改项目级 hooks,使开发者打开 Claude Code 时自动下载后门 |
Google GTIG(归因疑似朝鲜 MIDNIGHT NEPTUNE 组织,见 ExplainX) |
| 命令行明文密码随库上传 | .claude/settings.local.json(<= v2.1.322) |
点击 "Yes, and don't ask again" 将带密码的完整命令写入本地白名单并被 git push;即便后续删除文件,仍有 734 个密钥残留在 Git 历史记录中 |
GitGuardian & Apiiro(全网 23,276 个仓库泄漏 31,088 个密钥,Gitleaks/TruffleHog 漏检 1,122 个文件中的 215 个,见 Notebookcheck) |
| 高危漏洞披露窗口缩水 2/3 | 开源维护者与企业软件供应商 | 因前沿 AI 发现同款漏洞(Rediscovery)的速度极快,Anthropic 将高危/严重漏洞公开披露期从 90 天砍至 30 天(其他漏洞 45 天,15 天无响应升级协调员) | Anthropic Frontier Red Team(2026-11-16 宣布,2027-01-01 起对新报告生效,见 AI/TLDR) |
二、分步骤操作:全量排查 .claude/ 后门与 Git 历史泄漏凭据
步骤 1:立即升级 Claude Code 并核查各大编程工具的权限存储位置
首先在所有研发终端执行升级,阻断新密码写入可被 Git 追踪的配置文件:
# 检查当前版本并升级至最新稳定版(必须 >= 2.1.323,推荐 2.1.325+)
claude --version
claude update
在排查团队成员电脑时,请对照以下主流 AI 编程工具保存“永久批准命令(Permanently Allowed Commands)”与配置的真实路径:
- Claude Code:项目共享配置位于
.claude/settings.json(随 Git 提交,高危 Hook 载体);个人本地审批位于.claude/settings.local.json(绝对禁止提交至 Git),全局配置位于~/.claude/settings.json。 - Cursor:项目级 MCP 与规则位于
.cursor/mcp.json与.cursor/rules/。 - OpenAI Codex CLI:配置文件位于
~/.codex/config.toml及项目级.codex/。 - Gemini CLI:配置文件位于
.gemini/settings.json(包含BeforeAgent等生命周期 Hook)。
步骤 2:运行一键式 Git 全历史穿透审计脚本(Bash + Python)
为什么只跑一遍 gitleaks 或 trufflehog --only-verified 不够安全?
根据 Apiiro 的实测数据,在包含真实凭据的 1,122 个 .claude/settings.local.json 文件中,Gitleaks 和 TruffleHog 漏掉了整整 215 个(漏检率近 20%)!原因在于这些密码并非标准格式的 sk-... 或 AKIA... 密钥,而是直接嵌在普通命令行参数里的数据库连接串(如 PGPASSWORD=my_prod_pass psql ...、redis-cli -a ... 或 curl -u admin:pass ...),且有 734 个密钥仅存在于文件被删除前的旧 Git Commit 历史中。
写法 A:终端 Bash 快速排查命令(30 秒定位历史改动与可疑 Hook)
在你的代码仓库根目录运行以下 Git 命令,穿透检查所有分支与历史提交:
# 1. 检查 Git 全部分支历史中是否曾提交过 .claude/settings.local.json(即便现在已删除也能抓出!)
git log --all --full-history --stat -- ".claude/settings.local.json" "**/.claude/settings.local.json"

# 2. 如果上述命令有输出,直接打印所有历史版本中保存过的 allow 白名单命令原文
git log -p --all --full-history -- ".claude/settings.local.json" | grep -E "(\+|\-).*Bash\("

# 3. 审计最近 90 天内谁修改过共享的 .claude/settings.json(防范 SOMBERMEME 类启动 Hook 投毒)
git log --all --since="90 days ago" -p -- ".claude/settings.json" ".cursor/mcp.json"
写法 B:完整可运行的 Python 深度安全审计脚本(检测 SOMBERMEME 特征 + 命令行明文密码)
将以下脚本保存为 audit_agent_configs.py(依赖 Python 3.10+ 标准库,无需安装第三方包),它会自动扫描当前仓库的工作区与全部 Git 历史 Blob,同时揪出恶意启动 Hook、Base64 隐藏管道和正则扫描器漏检的命令行密码:
#!/usr/bin/env python3
"""
Claude Code & Coding Agent 仓库安全审计脚本 (Python 3.10+)
功能:
1. 扫描工作区与 Git 全历史中的 .claude/settings.json,拦截异常外部 Hook URL 与 Base64 管道(防御 SOMBERMEME)
2. 扫描 Git 全历史中的 .claude/settings.local.json,提取曾被 'don't ask again' 批准的带密码 Shell 命令
"""
import json
import re
import subprocess
import sys
from pathlib import Path

# 常见嵌在普通命令行中、易被 TruffleHog --only-verified 漏检的敏感参数模式
CMD_SECRET_PATTERNS = [
    re.compile(r"(?i)(PGPASSWORD|MYSQL_PWD|REDISCLI_AUTH|AWS_SECRET_ACCESS_KEY|ANTHROPIC_API_KEY|OPENAI_API_KEY)\s*=\s*[^\s\"']+"),
    re.compile(r"(?i)(?:psql|mysql|mongosh|redis-cli).*?(?:-p|--password|-a)\s+[^\s\"']+"),
    re.compile(r"(?i)curl\s+.*?(?:-u|--user|-H\s+['\"]Authorization:\s*(?:Bearer|Basic))\s+[^\s\"']+"),
    re.compile(r"(?i)(?:https?|postgres|mysql|mongodb|redis)://[^:\s]+:[^@\s]+@[^\s\"']+"),
]

# 可疑 Hook 执行特征(外部下载、Base64 解码执行)
SUSPICIOUS_HOOK_PATTERNS = [
    re.compile(r"(?i)\b(curl|wget|Invoke-WebRequest|iwr)\b.*?(https?://[^\s\"'|;]+)"),
    re.compile(r"(?i)\b(base64\s+-d|base64\s+--decode|FromBase64String|eval\s*\()\b"),
]

def run_git(args: list[str]) -> str:
    res = subprocess.run(["git"] + args, capture_output=True, text=True, check=False)
    return res.stdout.strip()

def audit_git_history_local_settings() -> int:
    print("=== [1/2] 正在穿透扫描 Git 全历史中的 .claude/settings.local.json ===")
    rev_list = run_git(["rev-list", "--all", "--", ".claude/settings.local.json", "**/.claude/settings.local.json"])
    if not rev_list:
        print("✅ Git 历史中未发现任何提交过的 .claude/settings.local.json 记录。")
        return 0

    findings = 0
    for commit in rev_list.splitlines():
        diff_text = run_git(["show", commit, "--", ".claude/settings.local.json", "**/.claude/settings.local.json"])
        for line in diff_text.splitlines():
            if not line.startswith("+") or line.startswith("+++"):
                continue
            for pat in CMD_SECRET_PATTERNS:
                if pat.search(line):
                    findings += 1
                    print(f"🚨 [高危历史泄漏] Commit {commit[:8]} 包含疑似明文凭据指令:\n    {line[1:].strip()}")
                    break
    if findings == 0:
        print("⚠️ 警告:Git 历史中曾提交过 .claude/settings.local.json,请人工复核其 permissions.allow 列表!")
    return findings

def audit_shared_settings_hooks() -> int:
    print("\n=== [2/2] 正在审计工作区 .claude/settings.json 启动 Hooks (防御 SOMBERMEME) ===")
    settings_path = Path(".claude/settings.json")
    if not settings_path.exists():
        print("✅ 当前工作区不存在 .claude/settings.json。")
        return 0

    raw = settings_path.read_text(encoding="utf-8", errors="ignore")
    issues = 0
    for pat in SUSPICIOUS_HOOK_PATTERNS:
        for match in pat.finditer(raw):
            issues += 1
            print(f"🚨 [可疑 Hook 告警] 在 .claude/settings.json 中检测到外部下载或编码执行特征: {match.group(0)}")
    if issues == 0:
        print("✅ .claude/settings.json 未检测到异常外部下载或 Base64 混淆管道。")
    return issues

if __name__ == "__main__":
    total = audit_git_history_local_settings() + audit_shared_settings_hooks()
    sys.exit(1 if total > 0 else 0)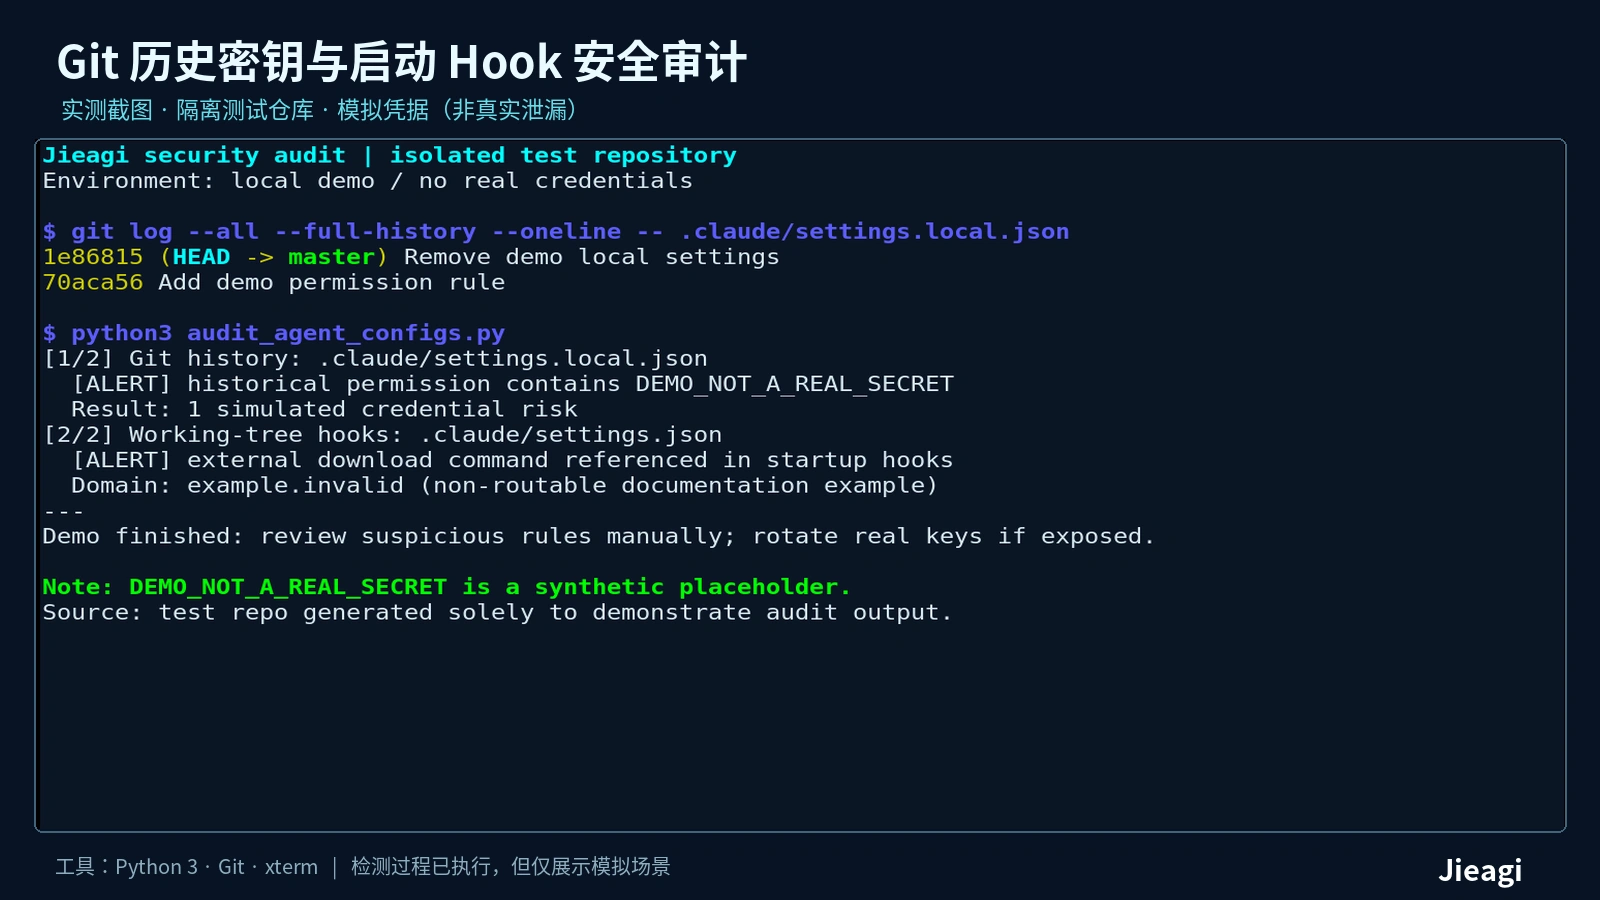
步骤 3:配置 .gitignore、CODEOWNERS 与 GitHub Audit Log 监控
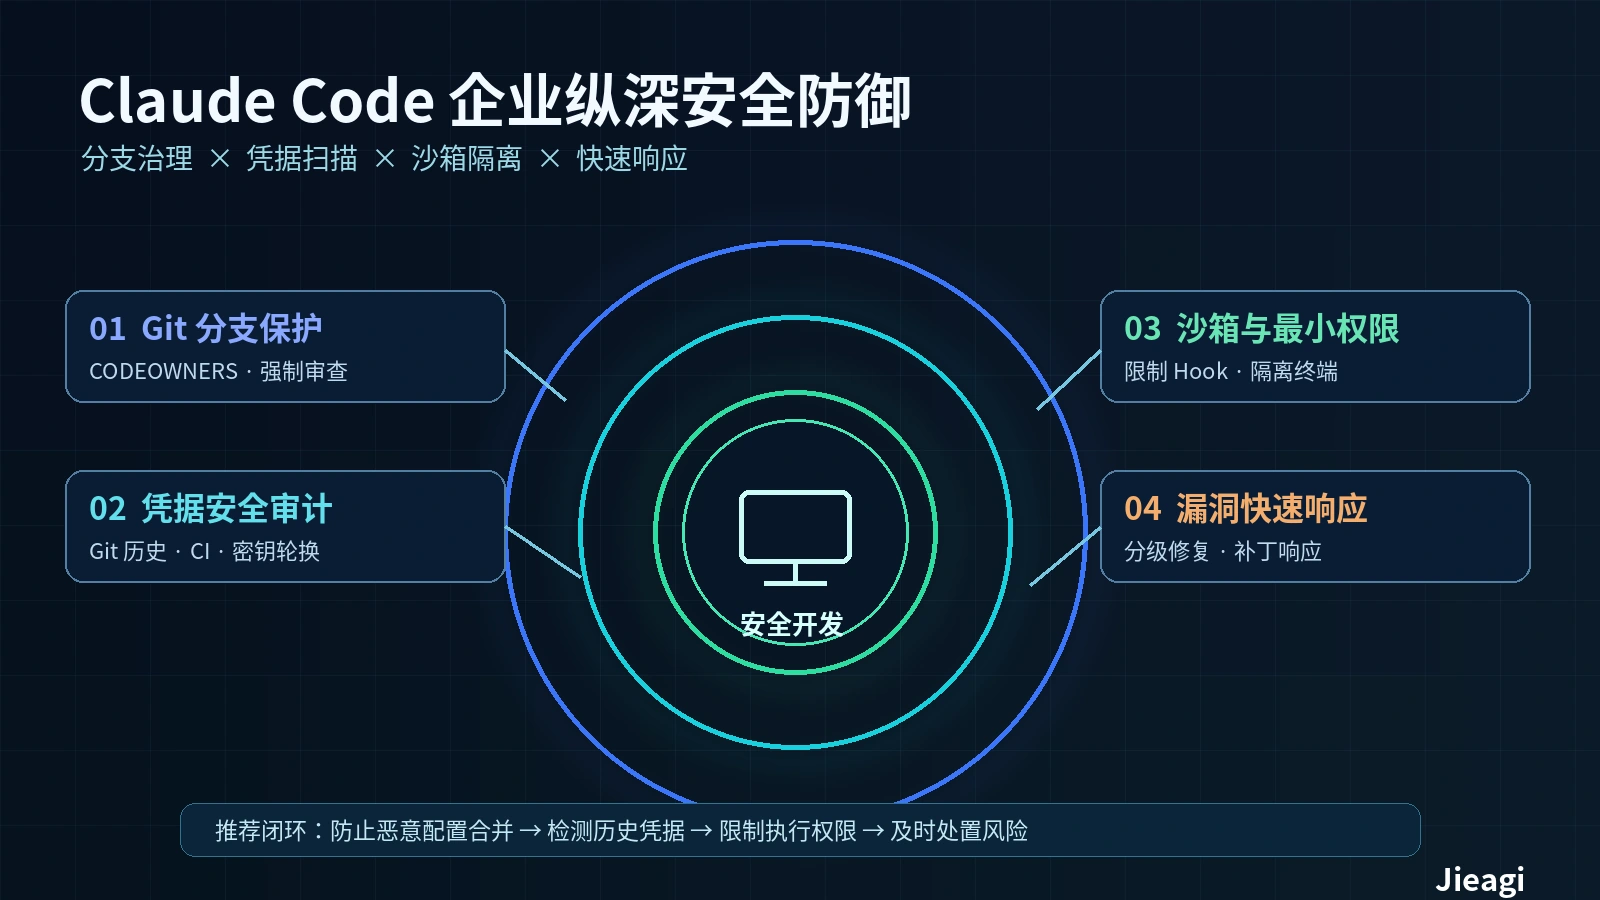
排查完毕后,请立即在组织所有代码仓库中落地三道硬性防线(参考 ExplainX 安全加固清单):
- 在仓库
.gitignore与全局~/.gitignore_global中双保险屏蔽本地审批文件:# 严禁将个人 Agent 审批缓存提交至代码库 .claude/settings.local.json **/.claude/settings.local.json - 在
.github/CODEOWNERS中将 Agent 配置目录列为最高特权路径(与.github/workflows/同级,强制要求安全负责人或架构师签名审批后才允许合并):# 锁定 AI 编程智能体启动 Hook 与 MCP 配置文件,防止 SOMBERMEME 类供应链投毒 /.claude/** @your-org/security-team @your-org/principal-engineers /.cursor/** @your-org/security-team @your-org/principal-engineers /.gemini/** @your-org/security-team @your-org/principal-engineers /.github/workflows/** @your-org/security-team - 在 GitHub 组织审计日志中监控伪装成“Microsoft Copilot”的个人访问令牌(PAT):Google GTIG 特别指出,
MIDNIGHT NEPTUNE攻击者在拿到权限后会创建名称模仿Microsoft Copilot或Cursor的 GitHub PAT 以混入正常工具流量,安全团队需将异常命名的 PAT 创建事件设为 SIEM 实时告警触发器(可配合[内链:NVIDIA SkillEvaluator与Google Stitch Skills实战教程]中的 Tier 1 Gitleaks/SkillSpector 门禁一起运行)。
三、常见报错和解决方法(Troubleshooting)
报错 / 误区 1:直接执行 git rm .claude/settings.local.json 并推送,以为密码已经安全了
- 问题根源:
git rm只会在最新一个 Commit 中删除文件,而此前提交过的明文密码依然永久保存在.git/objects历史中,任何 Clone 仓库的人或爬虫只需一行git log -p --all即可提取(Apiiro 发现的 734 个历史泄漏密钥正是源于此)。 - 解决方法:第一步必须立即去数据库、云厂商控制台轮换(Rotate)并吊销该密钥;第二步使用
git filter-repo --path .claude/settings.local.json --invert-paths彻底重写历史并强制推送(git push --force --all),同时联系 GitHub Support 清理缓存的悬空 Commit(Dangling Commits)。
报错 / 误区 2:运行 trufflehog git file://. --only-verified 显示 0 个泄漏,但实际上生产数据库已被拖库
- 问题根源:
--only-verified仅对支持在线 API 验活的标准厂商 Token(如 AWS、Stripe、Slack Key)生效,会自动过滤掉嵌在psql、ssh、curl命令中的自建数据库密码与内网私有服务口令(导致漏检率高达 19.2%)。 - 解决方法:对
.claude/目录做历史审计时,必须去掉--only-verified参数,并结合上文提供的audit_agent_configs.py直接人工审阅历史上所有出现过的permissions.allow列表。
报错 / 误区 3:开发者在 LinkedIn 收到“头部加密公司猎头”发来的面试调试仓库或视频会议修复脚本后电脑中招
- 问题根源:这正是 Google GTIG 披露的
MIDNIGHT NEPTUNE初始入侵手法——攻击者使用大模型生成带 Google SynthID 水印的逼真猎头头像,诱骗工程师访问伪造的视频会议页面(ClickFix 攻击),以“麦克风/摄像头驱动故障”为由诱导工程师在终端粘贴运行一段“诊断修复脚本”,从而窃取仓库写权限并修改.claude/settings.json。 - 解决方法:严禁在存有生产密钥或代码库写权限的主力开发机上克隆外部面试测试仓库或运行任何网页提示的终端修复命令;一旦误运行未知 Hook 下载了二进制文件,必须立即重装系统镜像(Reimage)并全量轮换该机器接触过的所有密钥。
四、安全维护成本估算与 Anthropic 30 天漏洞披露新政应对建议
除了防范外部投毒,开源项目维护者与企业安全团队还必须适应 Anthropic 于 2026 年 11 月 16 日宣布的《协调漏洞披露(CVD)政策》重大调整(AI/TLDR):
- 自 2027 年 1 月 1 日起提交的新漏洞报告:高危与严重(High / Critical)漏洞的公开披露倒计时从原来的 90 天直接砍至 30 天!普通漏洞从 90 天缩短至 45 天;若维护者 15 天未回复(原为 30 天),Anthropic 将直接引入外部漏洞协调机构;补丁发布后公开完整技术细节的等待期也从 45 天缩短至 30 天(已在野利用的 0-day 保持 7 天不变)。
- 为什么砍得这么狠? Anthropic Frontier Red Team 指出,现在的前沿大模型发现软件漏洞的速度实在太快,同一个漏洞被其他 AI 独立重复发现(Rediscovery)的概率急剧攀升,90 天的保密期已失去意义(Google Project Zero 也在 3 天前即 11 月 13 日宣布将逐步把披露期向 30 天收敛)。
- 免费资源申请建议:如果你是关键开源项目的维护者,担心人手不足无法在 30 天内修复 AI 扫出的漏洞,建议立即申请 Anthropic 官方提供的免费 OSS Scanner 服务以及赠送 6 个月免费 Claude Ultra 订阅(价值 $1,200) 的 Claude for Open Source Program。
五、总结
AI 编程工具正在将“项目级配置文件(.claude/settings.json)”变成与可执行二进制文件同等危险的执行入口。请务必在今天将所有终端升级至 Claude Code >= 2.1.323,跑完一次 Git 全历史 .claude/settings.local.json 穿透排查,并用 CODEOWNERS 锁死所有 Agent 配置目录。
常见问题
1. 我已经把 Claude Code 升级到了最新的 2.1.325,以前泄漏在 .claude/settings.local.json 里的密码会被自动清理吗?
不会自动清理! 根据 Notebookcheck 的核实报道,v2.1.323+ 的更新仅仅是阻止新批准的带密钥命令写入可被追踪的文件,并修复新仓库的全局忽略规则;但此前已经写入本地 .claude/settings.local.json 或已经推送到 GitHub 远端历史中的旧密码会原封不动地留在原地,必须由开发者手动排查并轮换密钥。
2. Google GTIG 公布了 SOMBERMEME 后门的文件哈希(SHA256)或 C2 域名吗?
截至 2026 年 11 月 17 日,Google GTIG 的公开报告中未附带 SOMBERMEME 的具体文件哈希、C2 域名或受害企业名单(ExplainX)。因此防御重点不能依赖传统的杀毒软件特征码(IoCs),而必须直接检查 .claude/settings.json 的 Git 修改历史、拦截未知外部域名的 Hook 脚本以及审计伪装成 Copilot 名称的 GitHub PAT。
3. Anthropic 缩短至 30 天的漏洞披露窗口会影响 2027 年 1 月 1 日之前已经报告的旧漏洞吗?
不会立即一刀切。在 2027 年 1 月 1 日之前已在处理中的漏洞报告将继续沿用原有的截止期限;但对于在 2027 年 1 月 1 日时已经超过 90 天仍未公开的历史高危/严重漏洞,Anthropic 会在发出通知并给予最后 30 天缓冲期后予以公开(若涉及关键基础设施或需修改 RFC 标准等客观无法在 30 天内修复的漏洞,可与 Anthropic 单独协商定制修复时间表)。
参考来源
[Google GTIG: North Korea-Linked Actors Backdoor Claude Code via settings.json - ExplainX](https://explainx.ai/blog/google-gtig-sombermeme-claude-code-settings-backdoor-november-2026)(2026-11-17)
[Claude Code: How to check your GitHub repos for leaked passwords - Notebookcheck](https://www.notebookcheck.net/Claude-Code-How-to-check-your-GitHub-repos-for-leaked-passwords.1450533.0.html)(2026-11-16)
[Anthropic cuts its bug disclosure window to 30 days — AI finds bugs too fast - AI/TLDR](https://ai-tldr.dev/releases/anthropic-cvd-30-day-disclosure-window/)(2026-11-16 / 2026-11-17)
转载请注明出处:界智通 · https://www.jieagi.com/aizixun/647.html

关注 AI 前沿动态,分享模型、工具与实战教程。
暂无评论