
 界智通
Claude OSS Scanner 是什么?Anthropic 免费开源代码漏洞扫描、GitHub 申请与使用教程
 jieagi_Pan
一、Anthropic 推出免费的 AI 代码安全扫描服务
AI 编程工具已经从最初的代码补全,发展到能够理解大型项目、自动修改文件、执行测试和检查代码质量。
但在软件开发中,有一个问题始终无法回避:
AI 能不能主动发现项目里那些人类开发者长期没有发现的安全漏洞?
2026 年 10 月 8 日,Anthropic 正式宣布启动 Cyber Mission,并推出面向开源生态的 OSS Scanner 服务。
这项服务允许符合条件的开源项目维护者主动申请,让 Anthropic 的先进模型定期扫描项目源代码,识别潜在安全漏洞,并提供问题分析与修复建议。
与传统商业代码审计服务不同,OSS Scanner 最吸引人的地方在于:
面向被接受的开源项目,扫描费用由 Anthropic 承担。
不过,它并不是一个任何人都可以免费输入 GitHub 地址并立即扫描的公开工具。
项目需要主动申请、满足一定条件,并经过维护者身份审核。
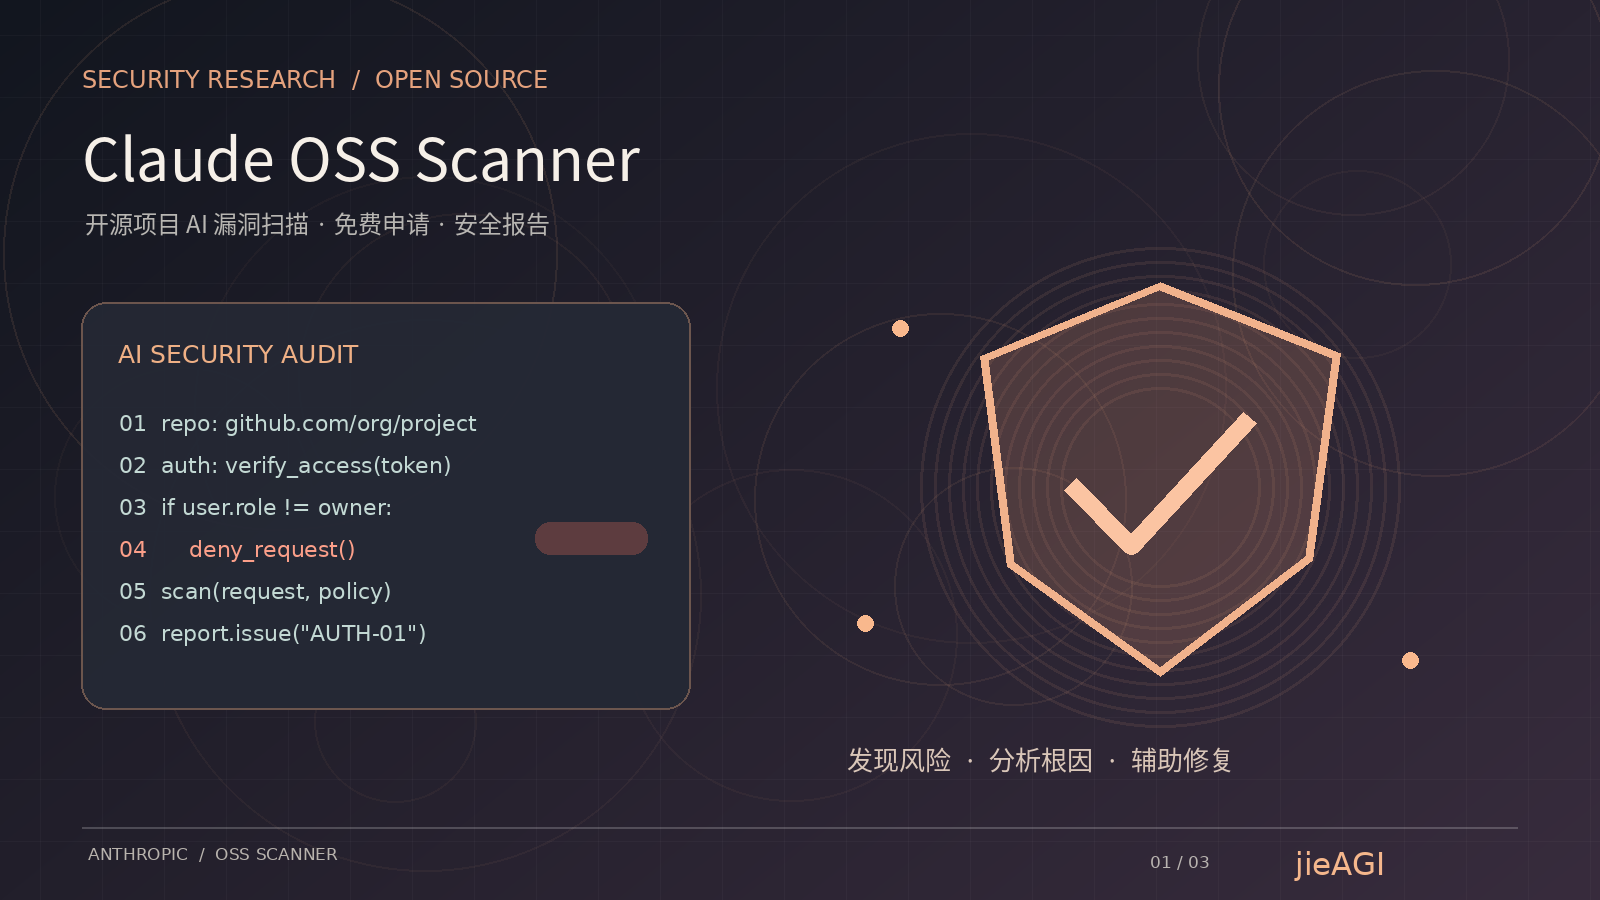
二、Claude OSS Scanner 到底是什么?
OSS Scanner 是 Anthropic 推出的选择加入式(Opt-in)开源代码安全扫描服务。
可以理解成一项由 Anthropic 运行的定期安全审查计划。
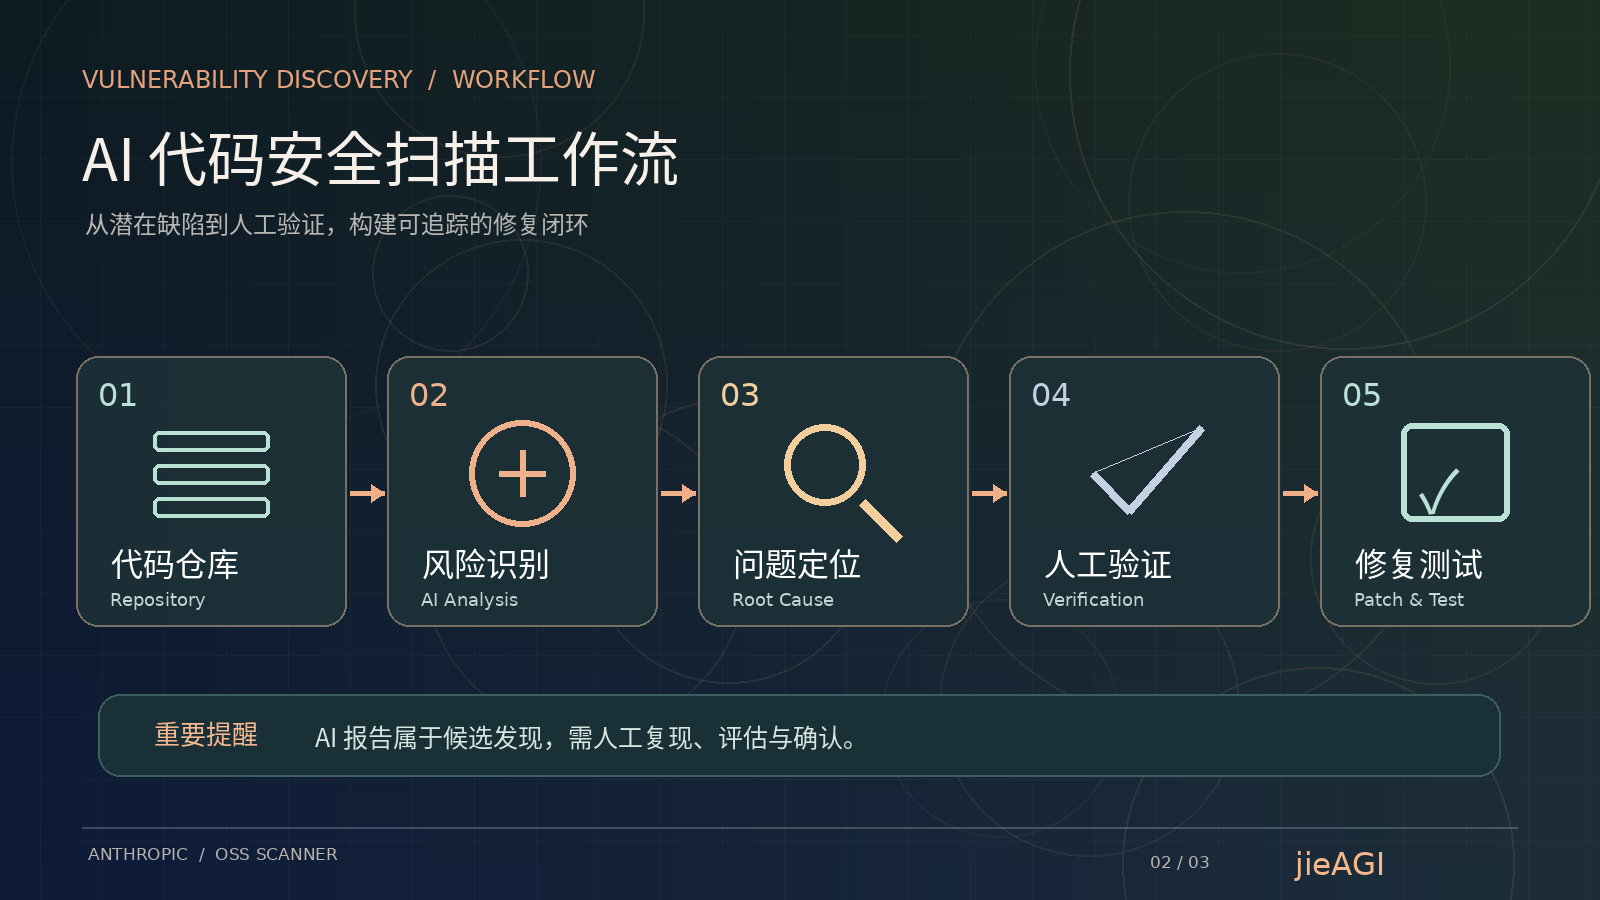
它的基本流程是:
开源维护者提交项目 → Anthropic 审核项目资格 → 构建隔离扫描环境 → AI 分析代码仓库 → 生成漏洞报告 → 私下发送维护者 → 维护者验证并修复。
与开发者自行运行扫描器不同,OSS Scanner 的主要扫描工作由 Anthropic 的基础设施完成。
官方明确说明,服务会使用其先进模型和多种扫描方法,分析潜在缺陷,生成漏洞说明,并在可能的情况下提出修复方案。
此外,维护者可以选择提供自定义威胁模型,帮助扫描器理解项目中最重要的安全边界。
这意味着它更接近一种持续运行的 AI 安全研究服务,而不只是普通的正则匹配或依赖版本扫描。
三、Anthropic 为什么要推出 OSS Scanner?
Anthropic 在 Project Glasswing 等研究中积累了大量使用前沿模型发现软件漏洞的经验。
官方披露,在此前约六个月中,模型产生了大量潜在漏洞发现,而人工验证与协调披露需要较长时间。
截至 2026 年 10 月,Anthropic 表示已人工审查超过 6,000 份相关报告。
问题在于,大型开源项目往往由少量维护者管理。
即使 AI 能快速发现数百个潜在问题,也并不代表项目团队能够迅速完成全部验证和修复。
因此,OSS Scanner 采取了一种不同策略:
对于愿意接收模型未经人工逐项审核的发现、且有能力处理这些报告的项目,Anthropic 可以更快发送分析结果。
但这里必须强调:
AI 报告不等于已经确认存在的真实漏洞。
Anthropic 预计其服务的真实阳性率可超过 90%,但这是官方目标或预期,并不是所有未来扫描结果都能保证达到这一水平。
漏洞严重程度、复现条件以及建议补丁仍然可能存在错误。
四、OSS Scanner 能发现哪些类型的问题?
从工作原理来看,OSS Scanner 旨在发现需要理解代码逻辑和程序行为的安全缺陷。
适合关注的问题包括:
1. 输入校验问题
例如应用接收外部输入后,没有正确校验数据格式、类型或权限。
2. 身份认证与授权问题
例如某个 API 在特定条件下缺少权限验证,导致用户可能访问不属于自己的资源。
3. 复杂业务逻辑缺陷
某些安全问题并不在单个函数中,而是出现在多个模块之间的调用过程。
4. 错误处理与边界条件
例如异常处理不完整、状态判断错误、数据不一致,最终导致安全边界失效。
5. 依赖与系统交互问题
程序在与文件系统、网络服务和外部组件交互时,可能出现意料之外的安全风险。
需要注意,这些是代码审计中值得检查的常见问题类别,并不表示官方保证 OSS Scanner 可以检测全部漏洞类型。
五、Claude OSS Scanner 申请条件
Anthropic 并没有把 OSS Scanner 定位为所有私人代码仓库都能免费使用的商业 SaaS。
其当前接收标准参考 Google OSS-Fuzz 的思路。
重点考虑:
第一,项目是否已经建立并具有实际影响力。
例如被大量其他软件依赖的底层组件,或者对用户安全具有重要影响的开源项目。
第二,项目是否面临真实的远程攻击风险。
例如用于处理不可信输入的库、网络服务和关键基础设施组件。
第三,维护者是否具备处理安全报告的能力。
OSS Scanner 可能提供未经人工逐项验证的发现,项目团队需要有能力复现、分级和处理。
第四,申请人是否为项目核心维护者。
Anthropic 会人工验证申请人身份。
因此,如果你只是某个 GitHub 开源仓库的普通使用者,不能未经维护者授权就把项目登记为自己的扫描对象。
六、OSS Scanner GitHub 申请教程
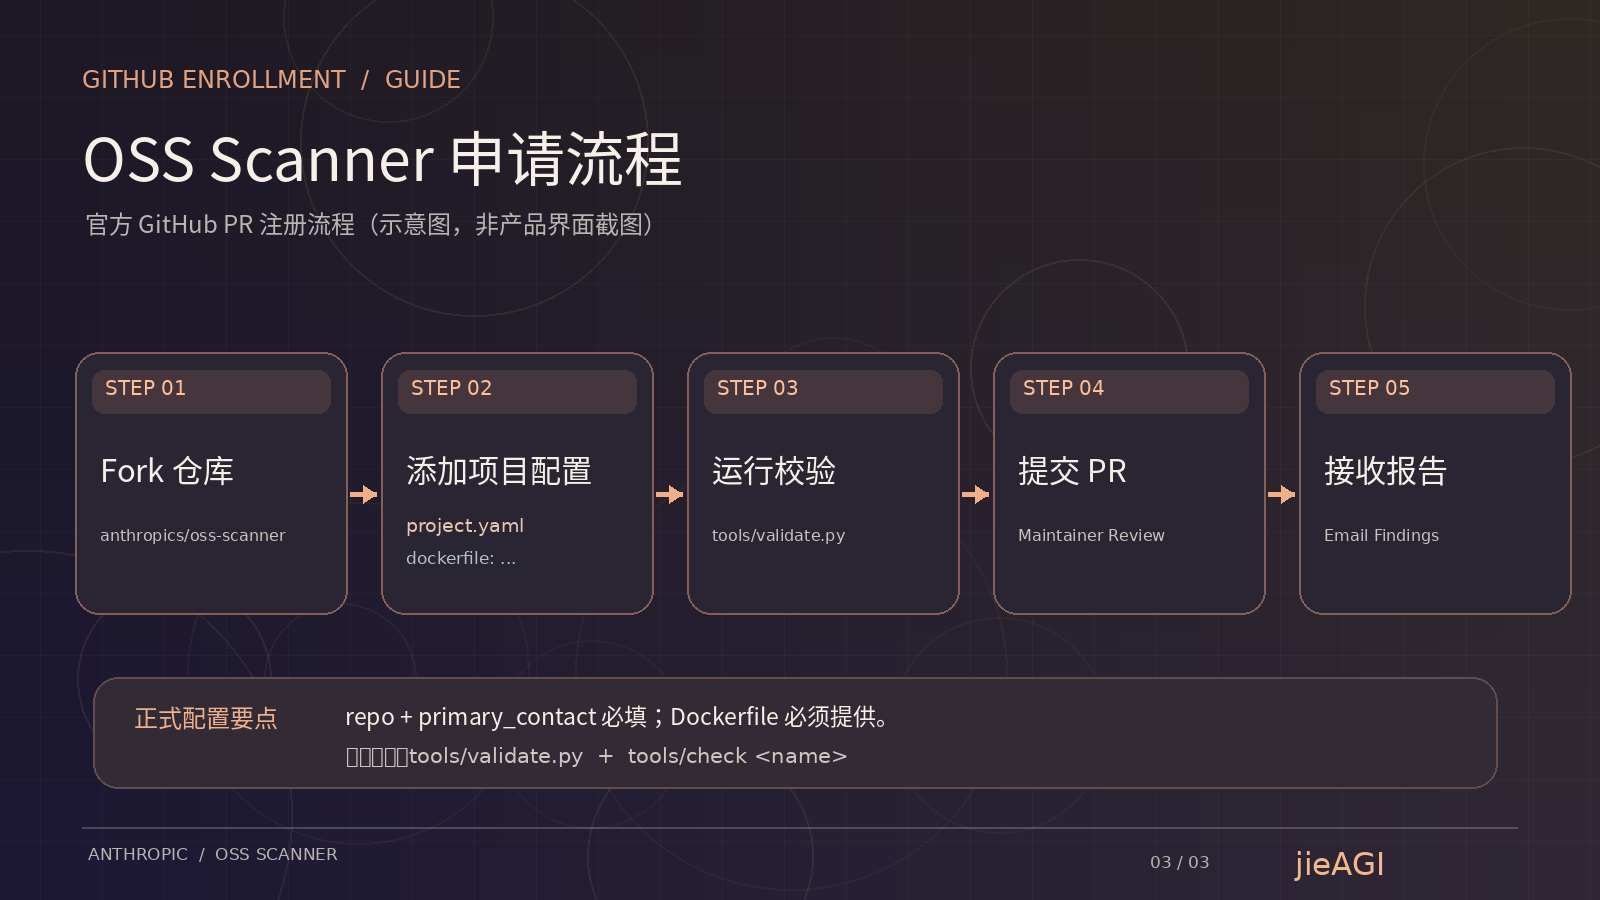
目前官方主要采用 GitHub Pull Request 申请方式。
官方项目地址:
https://github.com/anthropics/oss-scanner
第一步:打开项目仓库
进入官方仓库后,查看现有项目模板和配置说明。
建议先阅读:
- README;
- 项目配置模板;
- Dockerfile 示例;
- 提交规范。
第二步:Fork 官方仓库
使用 GitHub 的 Fork 功能创建自己的分支副本。
或者使用 Git 命令将自己的 Fork 克隆到本地。
git clone https://github.com/YOUR_USERNAME/oss-scanner.git
cd oss-scanner
将 YOUR_USERNAME 替换为自己的 GitHub 用户名。
第三步:创建项目配置目录
官方要求配置文件位于:
projects/<project>/project.yaml例如你的项目叫 example-api:
projects/
└── example-api/
    ├── project.yaml
    └── Dockerfile
实际结构需要与当前官方模板保持一致。
第四步:编写 project.yaml
可以参考以下示例:
repo: https://github.com/your-org/example-api
primary_contact: security@example.com
homepage: https://example.com

auto_ccs:
  - maintainer@example.com

threat_model: .oss-scanner/threat_model.md
这是一个用于说明字段的配置示例,提交时应结合项目实际情况与官方模板验证。
主要字段作用:
| 字段 | 说明 |
|---|---|
| repo | 需要扫描的 Git 仓库地址 |
| primary_contact | 主要安全联系人邮箱 |
| homepage | 项目主页,可选 |
| auto_ccs | 附加报告收件人,可选 |
| threat_model | 威胁模型文件路径,可选 |
| pgp | 用于加密邮件的 GPG 公钥,可选 |
| disabled | 是否暂停接收扫描报告 |
如果希望使用自己的 Dockerfile 路径,也可以使用官方支持的 Dockerfile 配置字段。
如果 Dockerfile 直接位于项目配置目录下,则可以按官方说明省略该字段。
七、为什么 OSS Scanner 需要 Dockerfile?
这一点非常重要。
OSS Scanner 并不只是静态阅读代码。
它需要准备一个能够构建和测试项目的环境,以便进行更深入的安全分析。
Anthropic 要求维护者提供 Dockerfile,帮助扫描系统:
- 安装依赖;
- 构建项目;
- 准备测试工具;
- 配置运行环境。
扫描阶段的 Agent 在隔离沙箱内运行,并且禁用互联网访问。
需要区分两个阶段:
Docker 镜像构建阶段可以使用网络安装依赖。
之后的 Agent 安全分析阶段不允许自由联网。
因此,尽量在构建镜像时完成必要的依赖准备。
以下是一个 Node.js 项目的演示 Dockerfile:
FROM node:22-bookworm-slim

WORKDIR /workspace

COPY package*.json ./

RUN npm ci

COPY . .

RUN npm run build --if-present

CMD ["npm", "test"]
注意:这个 Dockerfile 仅演示构建结构。
实际提交到 OSS Scanner 时,还需要检查其仓库挂载、依赖准备、构建方式与官方模板的兼容性。
第五步:验证配置
官方建议在提交 PR 前运行:
python tools/validate.py并且手动构建 Docker 镜像,确认项目可以正常构建和运行测试。
第六步:提交 Pull Request
创建分支,添加配置并提交:
git checkout -b add-example-api

git add projects/example-api

git commit -m "Add example-api to OSS Scanner"

git push origin add-example-api
然后在 GitHub 创建 Pull Request,提交给 Anthropic 审核。
通过审核后,项目才会正式进入扫描计划。
八、如何为扫描器编写 Threat Model?
OSS Scanner 支持自定义 Threat Model(威胁模型)。
这是一个非常实用的功能。
因为不同项目的安全重点可能完全不同。
例如一个 API 网关更关注:
- 身份认证;
- Token 校验;
- 多租户隔离;
- 上游请求安全;
- 额度与计费一致性;
- 权限绕过。
而一个图片处理工具则更关注文件解析、输入格式和资源消耗。
可以在项目中创建:
.oss-scanner/threat_model.md示例内容:
# Security Threat Model

## Security-critical components

- Authentication
- Authorization
- API request validation
- User quota enforcement

## Trust boundaries

- External client requests are untrusted
- Provider responses must be validated
- User-supplied files are untrusted

## Out of scope

- Test fixtures
- Documentation examples

## Reporting preferences

- Describe affected components
- Explain impact and preconditions
- Include reproduction guidance
- Recommend the smallest safe patch
这样可以帮助模型更准确地理解项目情况,减少对无关内容的过度分析。
官方并不强制 Threat Model 使用固定章节格式。
九、申请成功后会收到什么?
根据 Anthropic 官方说明,首次纳入项目后,扫描流程会对项目进行分析,并通过邮件向维护者发送一组潜在漏洞报告。
报告流程可能包含:
- 漏洞候选发现;
- 额外的模型复核;
- 根因分析;
- 概念验证;
- 建议补丁。
后续还会周期性扫描代码,以寻找新引入的问题或之前遗漏的问题。
但扫描频率可能随着项目数量、项目影响力和资源条件调整,目前不能保证所有项目都按固定时间周期执行。
维护者收到报告后,建议先验证问题是否真实存在,再决定修复优先级。
不能直接把模型给出的严重等级当成最终结论。
十、OSS Scanner 和 Claude Security 有什么区别?
两者都与 Claude 的代码安全能力有关,但定位明显不同。
| 对比方向 | OSS Scanner | Claude Security |
|---|---|---|
| 主要对象 | 符合条件的开源项目维护者 | 企业和商业开发团队 |
| 收费方式 | 被接受项目免费 | 商业产品 |
| 使用方式 | Anthropic 运行定期扫描 | 集成企业安全开发工作流 |
| 报告处理 | 自动报告可能未经人工验证 | 按产品工作流处理 |
| 适用项目 | 关键开源基础设施优先 | 企业自有代码 |
对于商业私有仓库,不应认为 OSS Scanner 是 Claude Security 的免费替代品。
十一、发现漏洞以后,应该怎么处理?
建议采用一套标准漏洞管理流程。
第一步:验证。
检查 AI 报告中的受影响代码、前提条件和复现说明。
第二步:评估风险。
确认漏洞是否影响真实版本、是否可以从外部访问,以及可能造成什么损害。
第三步:制定修复方案。
优先使用最小必要修改,避免引入新的兼容性问题。
第四步:补充回归测试。
确保问题被修复后,不会重新出现。
第五步:安全披露。
对于可能影响用户的真实漏洞,遵循项目的安全公告与协调披露流程,不要在修复前公开可被直接滥用的技术细节。
Anthropic 特别说明,未经人工验证的 OSS Scanner 报告当前不会自动进入固定的 90 天公开披露倒计时。
只有后续进入人工验证的协调披露流程时,才可能适用相应规则。
十二、常见问题
OSS Scanner 免费吗?
对于获准加入计划的项目,Anthropic 承担扫描费用。
所有 GitHub 仓库都能申请吗?
不能保证。官方优先考虑具有重要安全影响力的成熟开源项目。
可以扫描私有商业仓库吗?
OSS Scanner 的主要目标是开源项目,商业代码审计应考虑适合企业场景的安全工具。
申请后多久有结果?
官方没有承诺统一审核和扫描完成时间。
OSS Scanner 能代替 CodeQL 吗?
不能完全代替。
CodeQL 属于可纳入 CI/CD 的静态分析工具,OSS Scanner 则使用高级模型执行更具研究性质的漏洞发现。
在成熟项目中,二者可以互补。
十三、总结
Claude OSS Scanner 的意义,不仅是 Anthropic 又推出了一个免费的安全工具。
它表明 AI 模型正在从“帮助开发者写代码”,进一步走向“理解整个项目并主动寻找深层安全问题”。
对于重要开源项目维护者,OSS Scanner 提供了新的安全研究资源。
但它也提出了一个现实问题:
发现漏洞的速度越来越快,验证与修复能力必须同步提高。
未来更成熟的软件安全体系,应当综合使用 AI 安全扫描、静态分析、自动化测试、代码审查和人工安全研究。
只有这样,才能真正把 AI 的安全分析能力转化为更可靠的软件。
版权信息: 本文由界智通(jieagi)团队编写,图片、文本保留所有权利。未经授权,不得转载或用于商业用途。
转载请注明出处: 界智通
本文的链接地址: https://www.jieagi.com/aizixun/136.html
-

GPT-5-Codex保姆级教程:获取OpenAI APIKey与安装 Codex CLI使用教程全面指南
2025/09/17
-
2025最新:Claude Pro 与 Max 区别详解与订阅指南
2025/08/26
-
Gemini 报错 "Something went wrong" 终极解决指南
2025/11/27
-
Cursor权威指南:从注册入门到精通AI驱动编程工作流(含国内注册与验证说明)
2025/08/27
-
2025最新保姆级教程:如何获取Claude API Key?从注册到Python调用,一篇搞定!
还在为如何申请 Claude API Key 而头秃吗?随着 Claude 4.5 Sonnet 在编程能力上的强势崛起,越来越多的开发者开始转向 Anthropic 的阵营。本文将通过“保姆级”的图文实操,带你一步步解决账号注册、手机号验证、API Key 获取及额度充值等难题,并附带 Python 极简调用示例。无论你是想接入 LangChain 还是自己在这个强大的模型上跑 Demo,这篇文章都能帮你避开 99% 的坑!
2025/11/15
-
【实测有效】Gemini 3 / Google Antigravity 授权登录无反应、无权限?全平台解决办法汇总指南
2025/11/22
-
WorkBuddy 高阶进阶全解:获取OpenAI Key自定义 API + SKILL.md 封装,效率直接翻倍
2026/04/19
-
[2025最新] ChatGPT Plus 订阅终极指南:四种充值方案与深度解析:为什么它值$20?
2025/11/13
-
Google AI Pro 有什么功能?Google AI Pro 生态系统深度报告以及订阅会员权益功能全面分析
2025/11/29
-
Grok-4.1 深度拆解:马斯克的“叛逆”AI怎么接入?xAI Grok API Key 获取及开发攻略
想要体验马斯克旗下xAI的Grok大模型?本文详细拆解 Grok API Key 获取的全流程,从账号登录、控制台设置到API Key生成,并附带完整的Python调用代码示例。解决开发者在申请过程中遇到的支付、权限等常见问题,助你快速将“叛逆”的Grok集成到自己的应用中。
2025/11/18


暂无评论
太好看了,快点更新!
国内开发者玩转Claude:最新Claude 4模型解析与API Key获取攻略
这是系统生成的演示评论
国内开发者玩转Claude:最新Claude 4模型解析与API Key获取攻略